Comment gérer les programmes au démarrage pour accélérer le boot de Windows

Un ordinateur qui met de longues minutes à démarrer, c’est l’une des plaintes les plus fréquentes des utilisateurs finaux. Pourtant, la cause est souvent simple : trop de logiciels se lancent automatiquement au démarrage de Windows. Pour un revendeur informatique, savoir diagnostiquer et corriger ce problème est une compétence clé.

Chaque logiciel installé tend à s’ajouter à la liste des programmes qui démarrent avec Windows. Au fil du temps, la machine ralentit. Le bureau met plus de temps à s’afficher, les premières minutes sont quasi inutilisables. Cette situation est évitable avec quelques réglages simples.

Dans cet article, nous vous expliquons comment identifier les coupables, comment les désactiver manuellement et comment automatiser cette gestion pour vos clients.

Pourquoi les programmes au démarrage ralentissent Windows

À chaque installation, de nombreux logiciels s’enregistrent dans les programmes de démarrage de Windows. Ils se chargent en mémoire avant même que l’utilisateur n’ouvre la moindre application. Résultat : la RAM est sollicitée, le processeur tourne à plein régime, et le disque est saturé de lectures.

Un PC lent au démarrage n’est pas forcément un PC vieux ou insuffisamment puissant. C’est souvent un PC mal entretenu, encombré de services inutiles qui tournent en arrière-plan à l’insu de l’utilisateur.

Parmi les logiciels les plus souvent en cause, on trouve :

  • Les suites bureautiques (mises à jour automatiques)
  • Les clients de messagerie instantanée
  • Les utilitaires constructeurs (pilotes audio, gestion de batterie)
  • Les applications de stockage cloud
  • Les logiciels de sécurité mal configurés

Le diagnostic est rapide à poser. La correction l’est tout autant, à condition de savoir où chercher.

Comment désactiver les programmes au démarrage manuellement

Windows 10 et Windows 11 intègrent un outil natif pour gérer cette liste. Voici la procédure à suivre pour désactiver programme au démarrage Windows 10/11 en quelques clics.

Via le Gestionnaire des tâches :

  1. Faites un clic droit sur la barre des tâches, puis cliquez sur Gestionnaire des tâches.
  2. Accédez à l’onglet Démarrage.
  3. Identifiez les programmes dont l’impact est élevé.
  4. Faites un clic droit sur chacun d’eux, puis sélectionnez Désactiver.

Via les Paramètres Windows 11 :

  1. Ouvrez Paramètres > Applications > Démarrage.
  2. Désactivez les bascules correspondant aux logiciels non essentiels.

Attention : certains processus système ou services de sécurité ne doivent pas être désactivés. En cas de doute, il vaut mieux s’abstenir ou consulter la documentation du logiciel concerné.

Cette manipulation est efficace. Mais elle doit être répétée à chaque nouvelle installation. Pour un parc informatique géré par un revendeur, cela peut représenter un volume de travail significatif. Il existe heureusement des solutions pour automatiser cette tâche.

Automatiser la gestion des programmes au démarrage avec Avast Cleanup Premium

Pour rendre son PC plus rapide sans intervention manuelle répétée, des outils spécialisés existent. Avast Cleanup Premium propose une fonctionnalité appelée Sleep Mode (mode veille des applications).

Le principe est simple. Le logiciel détecte automatiquement les applications qui s’exécutent en arrière-plan sans être utilisées. Il les met en veille, libérant ainsi des ressources pour les tâches prioritaires. Le tout sans intervention de l’utilisateur.

Pour un revendeur informatique, c’est un argument commercial concret :

  • Moins d’appels SAV liés aux performances
  • Une expérience utilisateur améliorée dès l’installation
  • Un entretien automatisé, même après de nouvelles installations
  • Une valeur ajoutée facile à expliquer et à démontrer

Avast Cleanup Premium inclut également d’autres fonctions d’optimisation : nettoyage des fichiers temporaires, suppression des doublons, mise à jour automatique des logiciels. Un outil complet pour maintenir les postes de travail en bonne santé sur le long terme.

Si vous gérez plusieurs machines pour vos clients, proposer une solution comme celle-ci dans vos offres de maintenance peut faire la différence. Plutôt que de refaire les mêmes réglages manuels à chaque intervention, l’outil s’en charge en continu.

FAQ

Est-il risqué de désactiver des programmes au démarrage ?

Dans la grande majorité des cas, non. Désactiver un programme au démarrage ne le supprime pas. Il ne se lancera simplement plus automatiquement. Vous pourrez toujours l’ouvrir manuellement si nécessaire. Évitez toutefois de désactiver des processus système critiques ou des logiciels de sécurité actifs.

Quelle différence entre désactiver et désinstaller un programme ?

Désactiver un programme au démarrage signifie qu’il ne se lance plus automatiquement avec Windows. Il reste installé sur le PC. Désinstaller un programme le supprime complètement du système. Pour optimiser le démarrage, la désactivation suffit dans la plupart des cas.

Ces réglages sont-ils valables sur Windows 10 et Windows 11 ?

Oui. Les deux systèmes disposent du Gestionnaire des tâches avec l’onglet Démarrage. Windows 11 propose en plus une interface dédiée dans les Paramètres, légèrement plus intuitive. Les étapes restent très similaires d’une version à l’autre.

Avast Cleanup Premium convient-il aux environnements professionnels ?

Avast Cleanup Premium est adapté aux postes de travail individuels ainsi qu’aux environnements gérés par des revendeurs ou techniciens. Il permet d’assurer un entretien automatisé des machines, ce qui est particulièrement utile dans un contexte de maintenance informatique externalisée.

À quelle fréquence faut-il vérifier les programmes au démarrage ?

Il est conseillé de vérifier cette liste après chaque installation majeure de logiciel. Un contrôle trimestriel est également une bonne pratique d’hygiène informatique. Les outils automatisés comme Avast Cleanup Premium permettent de s’affranchir de cette contrainte.

Conclusion : gagnez du temps sur chaque intervention

Gérer les programmes au démarrage est l’une des actions les plus simples et les plus efficaces pour améliorer les performances d’un PC Windows. C’est aussi l’une des premières vérifications à effectuer lors d’une intervention de maintenance.

Maîtriser cette manipulation vous positionne comme un prestataire rigoureux. Mais la proposer sous forme automatisée vous positionne comme un prestataire moderne et efficace.

Pas envie de refaire cette manipulation à chaque nouveau logiciel installé ?
Laissez Avast Cleanup Premium s’en charger automatiquement, en arrière-plan.
👉 Découvrir le Sleep Mode d’Avast Cleanup →


Norton 360 Deluxe avis 2026 : test complet et notre verdict

Vous cherchez un antivirus fiable pour protéger vos appareils en 2026 ? Norton est l’une des valeurs sûres du marché depuis de nombreuses années. Mais est-ce que la formule Deluxe vaut vraiment son prix ? On a passé le logiciel au crible pour vous donner un avis honnête et sans langue de bois.

Dans cet article, on vous explique ce que propose cette suite de sécurité, comment elle se comporte au quotidien et pour qui elle est vraiment faite. Que vous soyez novice en informatique ou utilisateur averti, vous trouverez ici toutes les infos utiles avant d’acheter.

Ce que propose Norton 360 Deluxe : le tour des fonctionnalités

La version Deluxe de Norton 360 ne se limite pas à un simple antivirus. C’est une suite complète qui embarque tout ce dont un particulier a besoin pour naviguer sereinement. Voici ce qu’on retrouve dans le pack :

  • Protection antivirus en temps réel contre les virus, malwares et ransomwares
  • Un VPN intégré pour sécuriser vos connexions, même sur les Wi-Fi publics
  • Un gestionnaire de mots de passe pour ne plus jamais les oublier
  • Un pare-feu intelligent qui surveille le trafic entrant et sortant
  • 50 Go de sauvegarde dans le cloud pour vos fichiers importants
  • Le contrôle parental pour surveiller l’activité en ligne de vos enfants

Autant dire que la formule est généreuse. Et avec une seule licence, vous pouvez couvrir jusqu’à 5 appareils différents. PC, Mac, smartphone ou tablette : tout le monde est protégé.

Notre Norton 360 Deluxe test : performances et facilité d’utilisation

Passons aux choses sérieuses. Comment se comporte Norton 360 Deluxe en conditions réelles ? Premier constat : l’installation est rapide et sans prise de tête. En quelques minutes, tout est opérationnel.

Côté détection, Norton fait partie des meilleurs de sa catégorie. Les tests menés par des laboratoires indépendants reconnus lui attribuent régulièrement d’excellentes notes. Les menaces sont détectées et bloquées avant même qu’elles puissent causer des dégâts.

Et la consommation de ressources ? C’est souvent le point noir des suites de sécurité. Bonne nouvelle : Norton a clairement travaillé là-dessus. Les scans tournent en arrière-plan sans ralentir votre machine de façon notable. Même sur des PC avec des configurations modestes, l’expérience reste fluide.

L’interface est claire et bien pensée. Les menus sont accessibles, les options bien organisées. Même sans être un expert, vous retrouverez facilement ce que vous cherchez. C’est un vrai point fort pour les particuliers qui ne veulent pas se perdre dans des réglages complexes.

Si vous souhaitez vous faire votre propre opinion, vous pouvez tester Norton 360 Deluxe dès maintenant et protéger jusqu’à 5 de vos appareils avec une seule licence.

Prix, rapport qualité-prix et à qui ça s’adresse vraiment

Alors, est-ce que ça vaut le coup financièrement ? Le test Norton 360 Deluxe que nous avons réalisé nous amène à une conclusion claire : oui, le rapport qualité-prix est solide.

Quand on fait le calcul, une seule licence couvre 5 appareils. Cela revient bien moins cher que d’acheter plusieurs protections séparées pour chaque membre de la famille. Pour les foyers avec plusieurs utilisateurs, c’est clairement un avantage.

À qui s’adresse Norton 360 Deluxe en priorité ?

  • Les familles qui veulent protéger tous leurs appareils simplement
  • Les parents qui souhaitent activer le contrôle parental
  • Les personnes qui voyagent et utilisent des réseaux Wi-Fi publics
  • Ceux qui veulent une solution tout-en-un sans se prendre la tête

En revanche, si vous êtes un utilisateur très avancé qui veut configurer manuellement chaque paramètre, d’autres solutions plus techniques pourraient mieux vous convenir. Mais pour le grand public, Norton 360 Deluxe coche presque toutes les cases.

FAQ

Norton 360 Deluxe est-il compatible avec tous les systèmes d’exploitation ?

Oui, Norton 360 Deluxe fonctionne sur Windows, macOS, Android et iOS. Vous pouvez donc protéger différents types d’appareils avec une seule et même licence.

Le VPN inclus est-il vraiment utile au quotidien ?

Absolument. Le VPN est particulièrement utile lorsque vous vous connectez à des réseaux Wi-Fi publics, comme dans les cafés ou les aéroports. Il chiffre votre connexion et protège vos données personnelles des regards indiscrets.

Combien d’appareils peut-on protéger avec Norton 360 Deluxe ?

La licence Norton 360 Deluxe couvre jusqu’à 5 appareils simultanément. C’est idéal pour une famille ou pour les personnes qui utilisent plusieurs appareils au quotidien.

Norton 360 Deluxe ralentit-il l’ordinateur ?

Non, pas de façon significative. Norton a optimisé ses ressources pour que la protection tourne en arrière-plan sans impacter les performances de votre machine au quotidien.

Peut-on essayer Norton 360 Deluxe avant de s’engager ?

Norton propose généralement une période d’essai ou une garantie de remboursement. Consultez les conditions en vigueur sur le site officiel au moment de votre achat pour en savoir plus.

Conclusion : notre verdict final sur Norton 360 Deluxe

En résumé, Norton 360 Deluxe est une suite de sécurité complète, performante et facile à utiliser. Elle convient parfaitement aux particuliers qui veulent une protection efficace sans se compliquer la vie.

Les points forts sont nombreux : excellente détection des menaces, VPN intégré, gestionnaire de mots de passe, contrôle parental et faible impact sur les performances. Le tout pour un prix raisonnable rapporté au nombre d’appareils couverts.

Quelques petites limites existent, comme le stockage cloud limité à 50 Go ou certaines options avancées un peu cachées. Mais rien qui ne remette en cause la qualité globale du produit.

Notre verdict est positif. C’est l’une des meilleures options du marché pour les familles et les utilisateurs qui cherchent une solution tout-en-un en 2026. Profitez dès maintenant de Norton 360 Deluxe et protégez jusqu’à 5 appareils avec une seule licence.


Fuites de données : après les impôts et l’Éducation nationale, comment savoir si vos informations sont exposées ?

Vos données personnelles voyagent partout. Elles transitent sur des serveurs, s’enregistrent dans des bases de données, et alimentent des services que vous utilisez chaque jour. Ce mouvement constant crée des vulnérabilités. Et lorsqu’une faille est exploitée, des millions de personnes peuvent être touchées en quelques heures.

Récemment, des organismes aussi sérieux que la Direction générale des Finances publiques ou l’Éducation nationale ont été victimes de cyberattaques. Des noms, des adresses, des identifiants fiscaux… Des informations que vous n’avez jamais choisi de partager publiquement se retrouvent exposées sur le Dark Web.

La bonne nouvelle ? Il existe des moyens concrets de savoir si vous êtes concerné. Et surtout, des outils pour agir avant qu’il ne soit trop tard.

Pourquoi les fuites de données concernent chaque citoyen

On imagine souvent que les cyberattaques visent uniquement les grandes entreprises ou les politiques. C’est une idée reçue. En réalité, tout le monde est une cible potentielle.

Chaque fois que vous créez un compte en ligne, vous confiez des informations à un tiers. Si ce tiers est mal protégé ou victime d’une attaque, vos données peuvent fuiter. Et les services publics ne font pas exception.

Voici les types de données les plus souvent exposées lors de fuites :

  • Adresses e-mail et mots de passe
  • Numéros de téléphone
  • Adresses postales
  • Numéros de sécurité sociale ou identifiants fiscaux
  • Informations bancaires partielles

Ces données ont une valeur sur le marché noir. Elles permettent d’usurper une identité, d’ouvrir des crédits frauduleux ou de mener des arnaques ciblées. Les conséquences peuvent être longues et douloureuses à gérer.

Comment vos données se retrouvent sur le Dark Web

Le Dark Web est une partie d’internet inaccessible via un navigateur classique. C’est là que se vendent et s’échangent des données volées. Après une fuite, les informations dérobées y apparaissent souvent en quelques heures.

Le processus est toujours à peu près le même. Des hackers exploitent une faille dans un système. Ils extraient des millions de données. Puis ils les revendent ou les diffusent sur des forums spécialisés. Vous n’en savez rien. Et c’est précisément là le danger.

La plupart des victimes découvrent la fuite des semaines, voire des mois après qu’elle s’est produite. Entre-temps, leurs données ont déjà circulé. Des criminels en ont peut-être déjà fait usage.

C’est pourquoi la réactivité est essentielle. Plus vous êtes alerté tôt, plus vous pouvez limiter les dégâts. Changer un mot de passe, signaler une usurpation, contacter sa banque… chaque action rapide compte.

Les bons réflexes pour protéger ses données personnelles

Face à ce risque, il ne faut pas rester passif. Adopter de bonnes habitudes numériques réduit considérablement votre exposition. Voici les gestes qui font la différence :

  • Utilisez des mots de passe uniques pour chaque service en ligne.
  • Activez la double authentification dès que c’est possible.
  • Méfiez-vous des e-mails suspects qui demandent vos identifiants.
  • Vérifiez régulièrement vos comptes bancaires pour repérer toute anomalie.
  • Mettez à jour vos applications et systèmes d’exploitation sans tarder.

Ces réflexes sont indispensables. Mais ils ne suffisent pas toujours. Même avec la meilleure hygiène numérique, vous pouvez être victime d’une fuite sans avoir rien fait de mal.

C’est là qu’intervient la surveillance du Dark Web. Un outil spécialisé peut scruter en permanence les recoins les plus sombres d’internet pour y détecter vos informations. Dès qu’elles apparaissent, vous êtes alerté. Vous pouvez alors agir immédiatement.

Si vous souhaitez dès maintenant protéger ses données personnelles de manière proactive, des solutions existent pour vous accompagner au quotidien.

FAQ

Comment savoir si mes données ont été exposées lors d’une fuite ?

La méthode la plus fiable est d’utiliser un outil de détecter une fuite de données en temps réel. Ces outils surveillent le Dark Web et vous alertent dès que votre e-mail ou vos informations personnelles y apparaissent. Vous pouvez aussi consulter des sites spécialisés qui recensent les fuites connues.

Quels sont les risques si mes données sont volées ?

Les risques sont nombreux et peuvent avoir des conséquences durables. Usurpation d’identité, ouverture de crédits à votre nom, accès à vos comptes en ligne, arnaques ciblées… Plus les données exposées sont sensibles, plus les dommages potentiels sont importants.

Que faire immédiatement après avoir appris une fuite de données ?

Changez immédiatement le mot de passe du compte concerné. Si vous utilisez ce mot de passe ailleurs, changez-le sur tous ces services. Activez la double authentification. Vérifiez vos relevés bancaires. Et signalez la fuite aux autorités compétentes si des données très sensibles sont impliquées.

Les organismes publics sont-ils vraiment ciblés par les hackers ?

Oui, et de plus en plus. Les administrations publiques gèrent d’énormes volumes de données personnelles. Elles constituent des cibles de choix. Des organismes comme les services fiscaux ou l’Éducation nationale ont déjà été touchés, ce qui montre qu’aucun secteur n’est à l’abri.

Un antivirus classique suffit-il pour se protéger des fuites de données ?

Un antivirus protège votre appareil contre les malwares, mais il ne surveille pas ce qui se passe sur le Dark Web. Pour être alerté en cas de fuite, il faut un outil dédié à la surveillance des bases de données compromises, comme Avast BreachGuard.

Conclusion : prenez les devants avant qu’il ne soit trop tard

Les fuites de données ne sont plus des événements rares. Elles font partie du paysage numérique actuel. Les attaques contre des services aussi essentiels que les impôts ou l’Éducation nationale le montrent clairement : personne n’est à l’abri.

Mais l’ignorance n’est pas une fatalité. Savoir si vos données circulent sur le Dark Web est aujourd’hui possible, simplement et rapidement. C’est une démarche responsable, à la portée de tous.

Ne attendez pas de découvrir le problème trop tard. Prenez les devants. Vos données sont-elles exposées ? Vérifiez-le avec Avast BreachGuard et soyez alerté si vos informations personnelles apparaissent à la suite d’une fuite.


Comment désinstaller un programme complètement (sans laisser de fichiers résiduels)

Vous avez supprimé une application de votre ordinateur, mais votre PC reste lent ? C’est souvent parce que la désinstallation classique ne suffit pas. De nombreux programmes laissent derrière eux des fichiers résiduels, des entrées dans le registre et des dossiers cachés.

Ces restes invisibles s’accumulent au fil du temps. Ils occupent de l’espace disque, ralentissent le système et peuvent même créer des conflits. Bonne nouvelle : il existe des méthodes simples pour tout nettoyer proprement.

Dans ce guide, nous vous expliquons comment désinstaller un programme en profondeur, sans laisser la moindre trace sur votre machine.

Pourquoi la désinstallation classique ne suffit pas

Sous Windows, la méthode habituelle consiste à passer par le panneau de configuration ou les paramètres système. Cette procédure retire l’application principale, mais elle est rarement complète.

Voici ce que la désinstallation standard laisse souvent derrière elle :

  • Des dossiers résiduels dans C:\Program Files ou C:\Users\AppData
  • Des clés orphelines dans le registre Windows
  • Des fichiers temporaires et des caches liés à l’application
  • Des raccourcis non supprimés sur le bureau ou dans le menu Démarrer

Ces éléments passent inaperçus, mais leur accumulation finit par peser sur les performances. Un PC utilisé depuis plusieurs années peut contenir des gigaoctets de données inutiles provenant de logiciels pourtant désinstallés.

Comprendre ce phénomène est la première étape pour y remédier efficacement. La seconde, c’est d’adopter la bonne méthode.

Comment désinstaller un programme complètement sous Windows manuellement

Il est possible de faire le ménage soi-même, à condition d’être méthodique. Voici les étapes à suivre pour désinstaller un programme complètement Windows sans outil tiers.

  1. Étape 1 – Désinstallation standard : Allez dans Paramètres > Applications, sélectionnez le programme et cliquez sur Désinstaller.
  2. Étape 2 – Suppression des dossiers résiduels : Ouvrez l’Explorateur de fichiers. Recherchez manuellement dans C:\Program FilesC:\Program Files (x86) et C:\Users\[VotreNom]\AppData les dossiers liés à l’application.
  3. Étape 3 – Nettoyage du registre : Tapez regedit dans la barre de recherche Windows. Utilisez la fonction Rechercher pour localiser les clés associées au programme. Attention : toute suppression incorrecte peut déstabiliser le système.
  4. Étape 4 – Suppression des fichiers temporaires : Tapez %temp% dans la barre de recherche et supprimez les fichiers présents dans ce dossier.

Cette méthode manuelle demande du temps et une certaine prudence. Elle convient aux utilisateurs à l’aise avec l’environnement Windows. Pour les autres, une solution automatisée est bien plus sûre et rapide.

Si vous souhaitez éviter les manipulations risquées dans le registre, pensez dès maintenant à explorer un outil dédié. Le module Uninstaller d’Avast Cleanup Premium, par exemple, automatise toutes ces étapes en un seul clic.

Utiliser Avast Cleanup Premium pour une désinstallation sans reste

Avast Cleanup Premium est une solution complète d’optimisation PC. Son module Uninstaller est spécialement conçu pour supprimer les programmes en profondeur, y compris tous leurs résidus.

Voici ce qu’il fait automatiquement :

  • Détecte tous les composants liés à un programme installé
  • Supprime les fichiers résiduels, les dossiers cachés et les caches
  • Nettoie les entrées du registre sans risque pour le système
  • Retire les raccourcis et extensions inutiles

L’interface est intuitive et accessible à tous. Pas besoin de connaissances techniques. En quelques clics, vous obtenez un nettoyage complet et sécurisé.

Savoir comment supprimer un programme correctement, c’est aussi préserver la longévité de votre ordinateur. Moins de résidus, c’est un système plus réactif, plus stable et plus rapide au démarrage.

Avast Cleanup Premium propose également d’autres fonctionnalités utiles : nettoyage du navigateur, mise en veille des programmes inutiles en arrière-plan, et suppression des fichiers doublons. C’est une solution tout-en-un pour maintenir votre PC en bonne santé.

FAQ

Pourquoi mon PC est-il encore lent après avoir désinstallé des programmes ?

La désinstallation classique ne supprime pas tous les fichiers liés à un programme. Des données résiduelles restent souvent dans les dossiers système et le registre. Ces restes s’accumulent et peuvent ralentir les performances. Un outil de nettoyage dédié permet d’éliminer ces traces en profondeur.

Est-il dangereux de modifier le registre Windows manuellement ?

Oui, une manipulation incorrecte du registre peut provoquer des dysfonctionnements graves. Il est conseillé de créer une sauvegarde avant toute modification. Pour éviter ce risque, il vaut mieux utiliser un logiciel spécialisé qui gère cette étape automatiquement et en toute sécurité.

Où se cachent les fichiers résiduels après une désinstallation ?

Les fichiers résiduels se trouvent principalement dans les dossiers AppDataProgram Files et dans les clés du registre Windows. Certains se nichent aussi dans les dossiers temporaires ou dans les répertoires utilisateur. Ces emplacements ne sont pas toujours visibles sans manipulation préalable.

Avast Cleanup Premium convient-il aux débutants ?

Tout à fait. L’interface d’Avast Cleanup Premium est simple et claire. Aucune compétence technique n’est requise. Le logiciel guide l’utilisateur pas à pas et effectue les opérations de nettoyage automatiquement. C’est une solution idéale pour les particuliers souhaitant entretenir leur PC sans prise de risque.

Peut-on tester Avast Cleanup Premium avant de l’acheter ?

Oui, Avast Cleanup Premium propose une version d’essai gratuite. Elle permet de découvrir les fonctionnalités du logiciel, dont le module Uninstaller, sans engagement. C’est l’occasion idéale de constater par soi-même l’efficacité de l’outil avant de passer à la version complète.

Conclusion : désinstallez proprement dès aujourd’hui

Supprimer une application ne devrait jamais laisser de traces. Pourtant, la méthode native de Windows est souvent incomplète. Les fichiers résiduels s’accumulent discrètement et dégradent les performances de votre machine sur le long terme.

Que vous choisissiez la méthode manuelle ou un outil automatisé, l’essentiel est d’aller jusqu’au bout du nettoyage. Pour les particuliers souhaitant une solution simple, rapide et sans risque, un logiciel dédié reste le meilleur choix.

Testez gratuitement le module Uninstaller d’Avast Cleanup Premium et désinstallez vos programmes en un clic, sans trace.


Pourquoi les PME sont devenues la cible préférée des cybercriminels (et comment AVG peut les protéger)

Les cybercriminels ne visent plus uniquement les grandes entreprises : aujourd’hui, 43% des cyberattaques ciblent les PME. Sous-équipées, moins sensibilisées et souvent perçues comme des maillons faibles, les petites structures représentent une opportunité en or pour les hackers. Pourtant, des solutions comme AVG Business Edition permettent de sécuriser efficacement votre infrastructure informatique sans mobiliser une armée d’experts. Découvrez pourquoi votre entreprise est dans le viseur, et comment vous protéger concrètement.


🔒 Vous gérez l’informatique d’une PME ? Obtenez un devis personnalisé pour AVG Business Edition et sécurisez vos clients dès aujourd’hui. Demander un devis gratuit →


Les PME : des cibles faciles et rentables pour les hackers

Pourquoi les cybercriminels préfèrent s’attaquer aux petites entreprises

Contrairement aux idées reçues, les pirates informatiques ne cherchent pas systématiquement le « gros poisson ». Ils privilégient désormais les cibles vulnérables offrant un retour sur investissement rapide. Et les PME cochent toutes les cases :

Des budgets sécurité limités : Là où une grande entreprise dispose d’équipes dédiées et de pare-feu multicouches, une PME de 15 salariés fonctionne souvent avec un antivirus gratuit et des mots de passe faibles.

Un manque de sensibilisation : Les collaborateurs ne sont généralement pas formés aux risques cyber. Un email de phishing suffit alors à compromettre tout le réseau.

Des systèmes obsolètes : Serveurs non patchés, logiciels périmés, absence de sauvegardes régulières… autant de portes d’entrée pour les ransomwares.

Un effet domino redoutable : Attaquer une PME permet souvent d’atteindre ses clients ou partenaires plus importants. Les hackers utilisent la confiance existante pour infiltrer d’autres structures.

Les chiffres qui font froid dans le dos

Ces statistiques ne sont pas là pour faire peur, mais pour rappeler une réalité : la cybersécurité n’est plus une option, c’est une condition de survie.

Les menaces concrètes qui pèsent sur les petites structures

Le ransomware : la menace n°1

Le ransomware chiffre l’ensemble de vos données et exige une rançon pour les déverrouiller. Imaginez ne plus pouvoir accéder à votre comptabilité, vos devis, vos fichiers clients… pendant des jours, voire des semaines.

Ce qui rend les PME vulnérables :

  • Absence de sauvegardes externalisées
  • Serveurs de fichiers sans protection spécifique
  • Collaborateurs qui cliquent sur des pièces jointes douteuses

Le phishing et les emails piégés

Un faux email de la banque, un message urgent du patron, une facture à télécharger… Les techniques de phishing se perfectionnent constamment. Un seul clic malavisé peut installer un malware qui vole vos identifiants ou surveille votre activité.

Les attaques sur les serveurs de fichiers

Si vous centralisez vos documents sur un serveur interne, celui-ci devient une cible prioritaire. Sans protection dédiée, un malware peut se propager à tous les postes connectés en quelques minutes.

Les failles liées au télétravail

Depuis la généralisation du travail à distance, les réseaux domestiques non sécurisés et les connexions VPN mal configurées offrent de nouvelles opportunités aux cybercriminels.


💡 En tant que revendeur informatique, vous savez qu’une seule faille suffit. Protégez vos clients avec une solution pensée pour les PME. Comparer les offres AVG Business →


AVG Business Edition : une protection pensée pour les PME

Pourquoi AVG répond aux besoins spécifiques des petites entreprises

AVG a construit sa gamme Business Edition autour d’une réalité simple : les PME n’ont ni le temps, ni les ressources, ni l’expertise pour gérer des solutions complexes. Leurs produits offrent donc :

Une installation rapide sans configuration technique avancée Une administration centralisée depuis une console unique Des mises à jour automatiques qui ne perturbent pas l’activité Un tarif accessible adapté aux budgets serrés Un support technique réactif en français

Les trois piliers de la protection AVG Business

AVG Antivirus Business Edition : la base indispensable

C’est la fondation de toute stratégie de sécurité. Cette solution protège les postes de travail contre :

  • Les virus, malwares et spywares
  • Les ransomwares et exploits zero-day
  • Les téléchargements infectés
  • Les clés USB compromises

Pour qui ? Toute entreprise équipée de PC Windows qui veut sécuriser ses postes de travail sans ralentir la productivité.

AVG Internet Security Business Edition : la protection étendue

Cette version ajoute des fonctionnalités essentielles à l’ère du tout-connecté :

  • Pare-feu avancé qui filtre les connexions suspectes
  • Protection des emails contre le phishing et les pièces jointes malveillantes
  • Navigation sécurisée qui bloque les sites web dangereux en temps réel
  • Anti-spam intelligent pour réduire le risque d’erreur humaine

Pour qui ? Les entreprises dont les collaborateurs naviguent sur Internet, utilisent la messagerie électronique quotidiennement ou accèdent à des services cloud.

AVG File Server Business Edition : le bouclier de vos données

Votre serveur de fichiers stocke l’ensemble de vos documents critiques. Cette solution le protège spécifiquement contre :

  • Les infections qui se propagent via le réseau
  • Les ransomwares qui chiffrent les partages
  • Les accès non autorisés
  • Les corruptions de données

Pour qui ? Toute PME qui centralise ses fichiers sur un serveur Windows Server, qu’il soit physique ou virtualisé.

L’approche multicouche : pourquoi combiner plusieurs solutions

Beaucoup de revendeurs pensent qu’un simple antivirus suffit. C’est faux. La cybersécurité moderne repose sur la défense en profondeur :

  1. Premier niveau : AVG Antivirus Business Edition protège chaque poste
  2. Deuxième niveau : AVG Internet Security Business Edition filtre les menaces web et email
  3. Troisième niveau : AVG File Server Business Edition sécurise le cœur du système

Si un malware franchit une barrière, il est stoppé par la suivante. C’est cette redondance qui fait la différence entre une tentative d’intrusion et un incident majeur.

Comment choisir la bonne solution AVG pour vos clients

Les critères de sélection

Évaluez l’infrastructure existante :

  • Combien de postes de travail ?
  • Y a-t-il un serveur de fichiers ?
  • Quel système d’exploitation (Windows 10, 11, Server…) ?

Identifiez les usages :

  • Navigation web fréquente ?
  • Emails avec pièces jointes ?
  • Accès distant / VPN ?
  • Manipulation de données sensibles (comptabilité, RH, données clients) ?

Anticipez la croissance :

  • L’entreprise va-t-elle recruter ?
  • De nouveaux serveurs sont-ils prévus ?
  • Le télétravail va-t-il se développer ?

Configurations types selon la taille

Micro-entreprise (1-5 postes) : → AVG Antivirus Business Edition sur chaque poste

Petite entreprise (5-20 postes avec serveur) : → AVG Internet Security Business Edition sur les postes + AVG File Server Business Edition sur le serveur

PME structurée (20-50 postes) : → Déploiement complet de la gamme avec gestion centralisée

Les questions à poser à vos clients

  • « Avez-vous déjà été victime d’un incident informatique ? »
  • « Combien de temps pourriez-vous fonctionner sans accès à vos fichiers ? »
  • « Vos collaborateurs sont-ils formés aux risques cyber ? »
  • « Quand avez-vous effectué votre dernière sauvegarde complète ? »

Ces questions révèlent rapidement le niveau de maturité sécuritaire et orientent vers la solution adaptée.


⚡ Vous accompagnez des PME dans leur transformation digitale ? AVG Business Edition s’intègre parfaitement à votre offre de services. Obtenir un devis →


Les erreurs à éviter absolument

Erreur n°1 : Penser que « ça n’arrive qu’aux autres »

Cette conviction est la première faille de sécurité. Les cybercriminels comptent justement sur cette insouciance pour infiltrer les réseaux.

Erreur n°2 : Se contenter d’une solution gratuite

Les antivirus grand public gratuits ne proposent ni support professionnel, ni console d’administration, ni protection serveur. Ils ne sont tout simplement pas conçus pour un usage entreprise.

Erreur n°3 : Négliger la protection des serveurs

Protéger uniquement les postes de travail en laissant le serveur de fichiers sans défense revient à verrouiller la porte d’entrée mais laisser les fenêtres ouvertes.

Erreur n°4 : Reporter l’investissement sécurité

« On verra plus tard », « Ce n’est pas la priorité »… Chaque jour sans protection augmente le risque. Et les conséquences financières d’une attaque dépassent largement le coût d’une solution préventive.

Erreur n°5 : Oublier la sensibilisation humaine

Même le meilleur antivirus ne peut rien si un collaborateur donne volontairement son mot de passe à un pirate se faisant passer pour le support technique. La technologie doit s’accompagner de formation.

Objections fréquentes et réponses concrètes

« C’est trop cher pour une petite entreprise » Le coût d’AVG Business Edition représente quelques dizaines d’euros par mois et par poste. Une seule attaque coûte en moyenne 200 000 € en perte d’exploitation, rançon potentielle, reconstruction système et perte de clients. Le calcul est vite fait.

« On a déjà un antivirus gratuit, ça suffit » Les solutions gratuites offrent une protection basique sans console d’administration, sans support technique, sans protection serveur et sans garanties pour un usage professionnel. Accepteriez-vous qu’un client vous paie avec de la monnaie fictive ?

« On n’a jamais eu de problème jusqu’ici » Les statistiques montrent qu’une intrusion non détectée peut rester active pendant près de 10 mois. L’absence de symptômes visibles ne signifie pas l’absence de menace. C’est exactement comme la santé : on ne renonce pas aux vaccins sous prétexte qu’on n’a jamais été malade.

« C’est trop compliqué à mettre en place » AVG Business Edition se déploie en quelques clics depuis une console centralisée. Un revendeur informatique expérimenté installe et configure l’ensemble en moins d’une demi-journée pour une structure de 20 postes.

« Mes clients n’y connaissent rien, ils ne verront pas la différence » Justement : votre valeur ajoutée consiste à les protéger avant qu’ils ne découvrent la différence à leurs dépens. Vous êtes leur garant technique, leur conseiller de confiance. Proposer AVG Business Edition, c’est assumer pleinement ce rôle.

En résumé : protéger les PME, c’est assurer leur pérennité

Les cybercriminels ciblent massivement les PME parce qu’elles cumulent vulnérabilités techniques et faible maturité sécuritaire. Mais cette situation n’est pas une fatalité. AVG Business Edition offre une gamme complète de solutions adaptées aux contraintes des petites structures : budget maîtrisé, simplicité d’administration, efficacité prouvée.

En tant que revendeur informatique, vous jouez un rôle clé dans la protection de vos clients. Choisir la bonne combinaison entre AVG Antivirus Business Edition, AVG Internet Security Business Edition et AVG File Server Business Edition selon l’infrastructure et les usages garantit une défense multicouche efficace.

La cybersécurité n’est plus un luxe réservé aux grandes entreprises : c’est une condition de survie pour toute organisation connectée. Et avec AVG Business Edition, cette protection devient accessible, gérable et performante.


🎯 Prêt à sécuriser vos clients PME avec une solution fiable et rentable ? Demandez votre devis AVG Business Edition maintenant et positionnez-vous comme leur expert sécurité de confiance. Obtenir mon devis personnalisé →


FAQ : AVG Business Edition pour les PME

Quelle est la différence entre AVG Antivirus Business Edition et Internet Security Business Edition ? L’Antivirus Business Edition protège contre les malwares et virus classiques. L’Internet Security Business Edition ajoute un pare-feu avancé, la protection email, l’anti-phishing et la navigation sécurisée. Cette dernière est recommandée dès que vos clients utilisent Internet et la messagerie quotidiennement.

AVG File Server Business Edition est-il compatible avec tous les serveurs Windows ? Oui, la solution fonctionne sur Windows Server 2012 R2 et versions ultérieures, qu’il s’agisse de serveurs physiques ou virtualisés. Elle protège spécifiquement les partages réseau et les bases de données hébergées.

Combien de temps faut-il pour déployer AVG Business Edition dans une PME de 15 postes ? Un revendeur expérimenté déploie l’ensemble de la solution en 2 à 4 heures selon la configuration existante. La console d’administration centralisée permet d’installer et de configurer tous les postes simultanément depuis un point unique.

Peut-on tester AVG Business Edition avant de s’engager ? Oui, AVG propose des versions d’évaluation permettant de tester les fonctionnalités pendant 30 jours. C’est l’occasion idéale pour démontrer la valeur ajoutée à vos clients avant la signature du contrat.

Les solutions AVG ralentissent-elles les performances des ordinateurs ? Non, AVG Business Edition est optimisé pour fonctionner en arrière-plan sans impact perceptible sur la productivité. Les analyses système s’exécutent pendant les heures creuses et les mises à jour sont progressives pour éviter toute interruption.

Quel support technique est disponible en cas de problème ? AVG propose un support technique professionnel en français, accessible par téléphone et email. En tant que revendeur, vous bénéficiez également d’un canal dédié pour obtenir une assistance prioritaire et des conseils de déploiement.


Comment reconnaître une arnaque en ligne ? Les signes à connaître

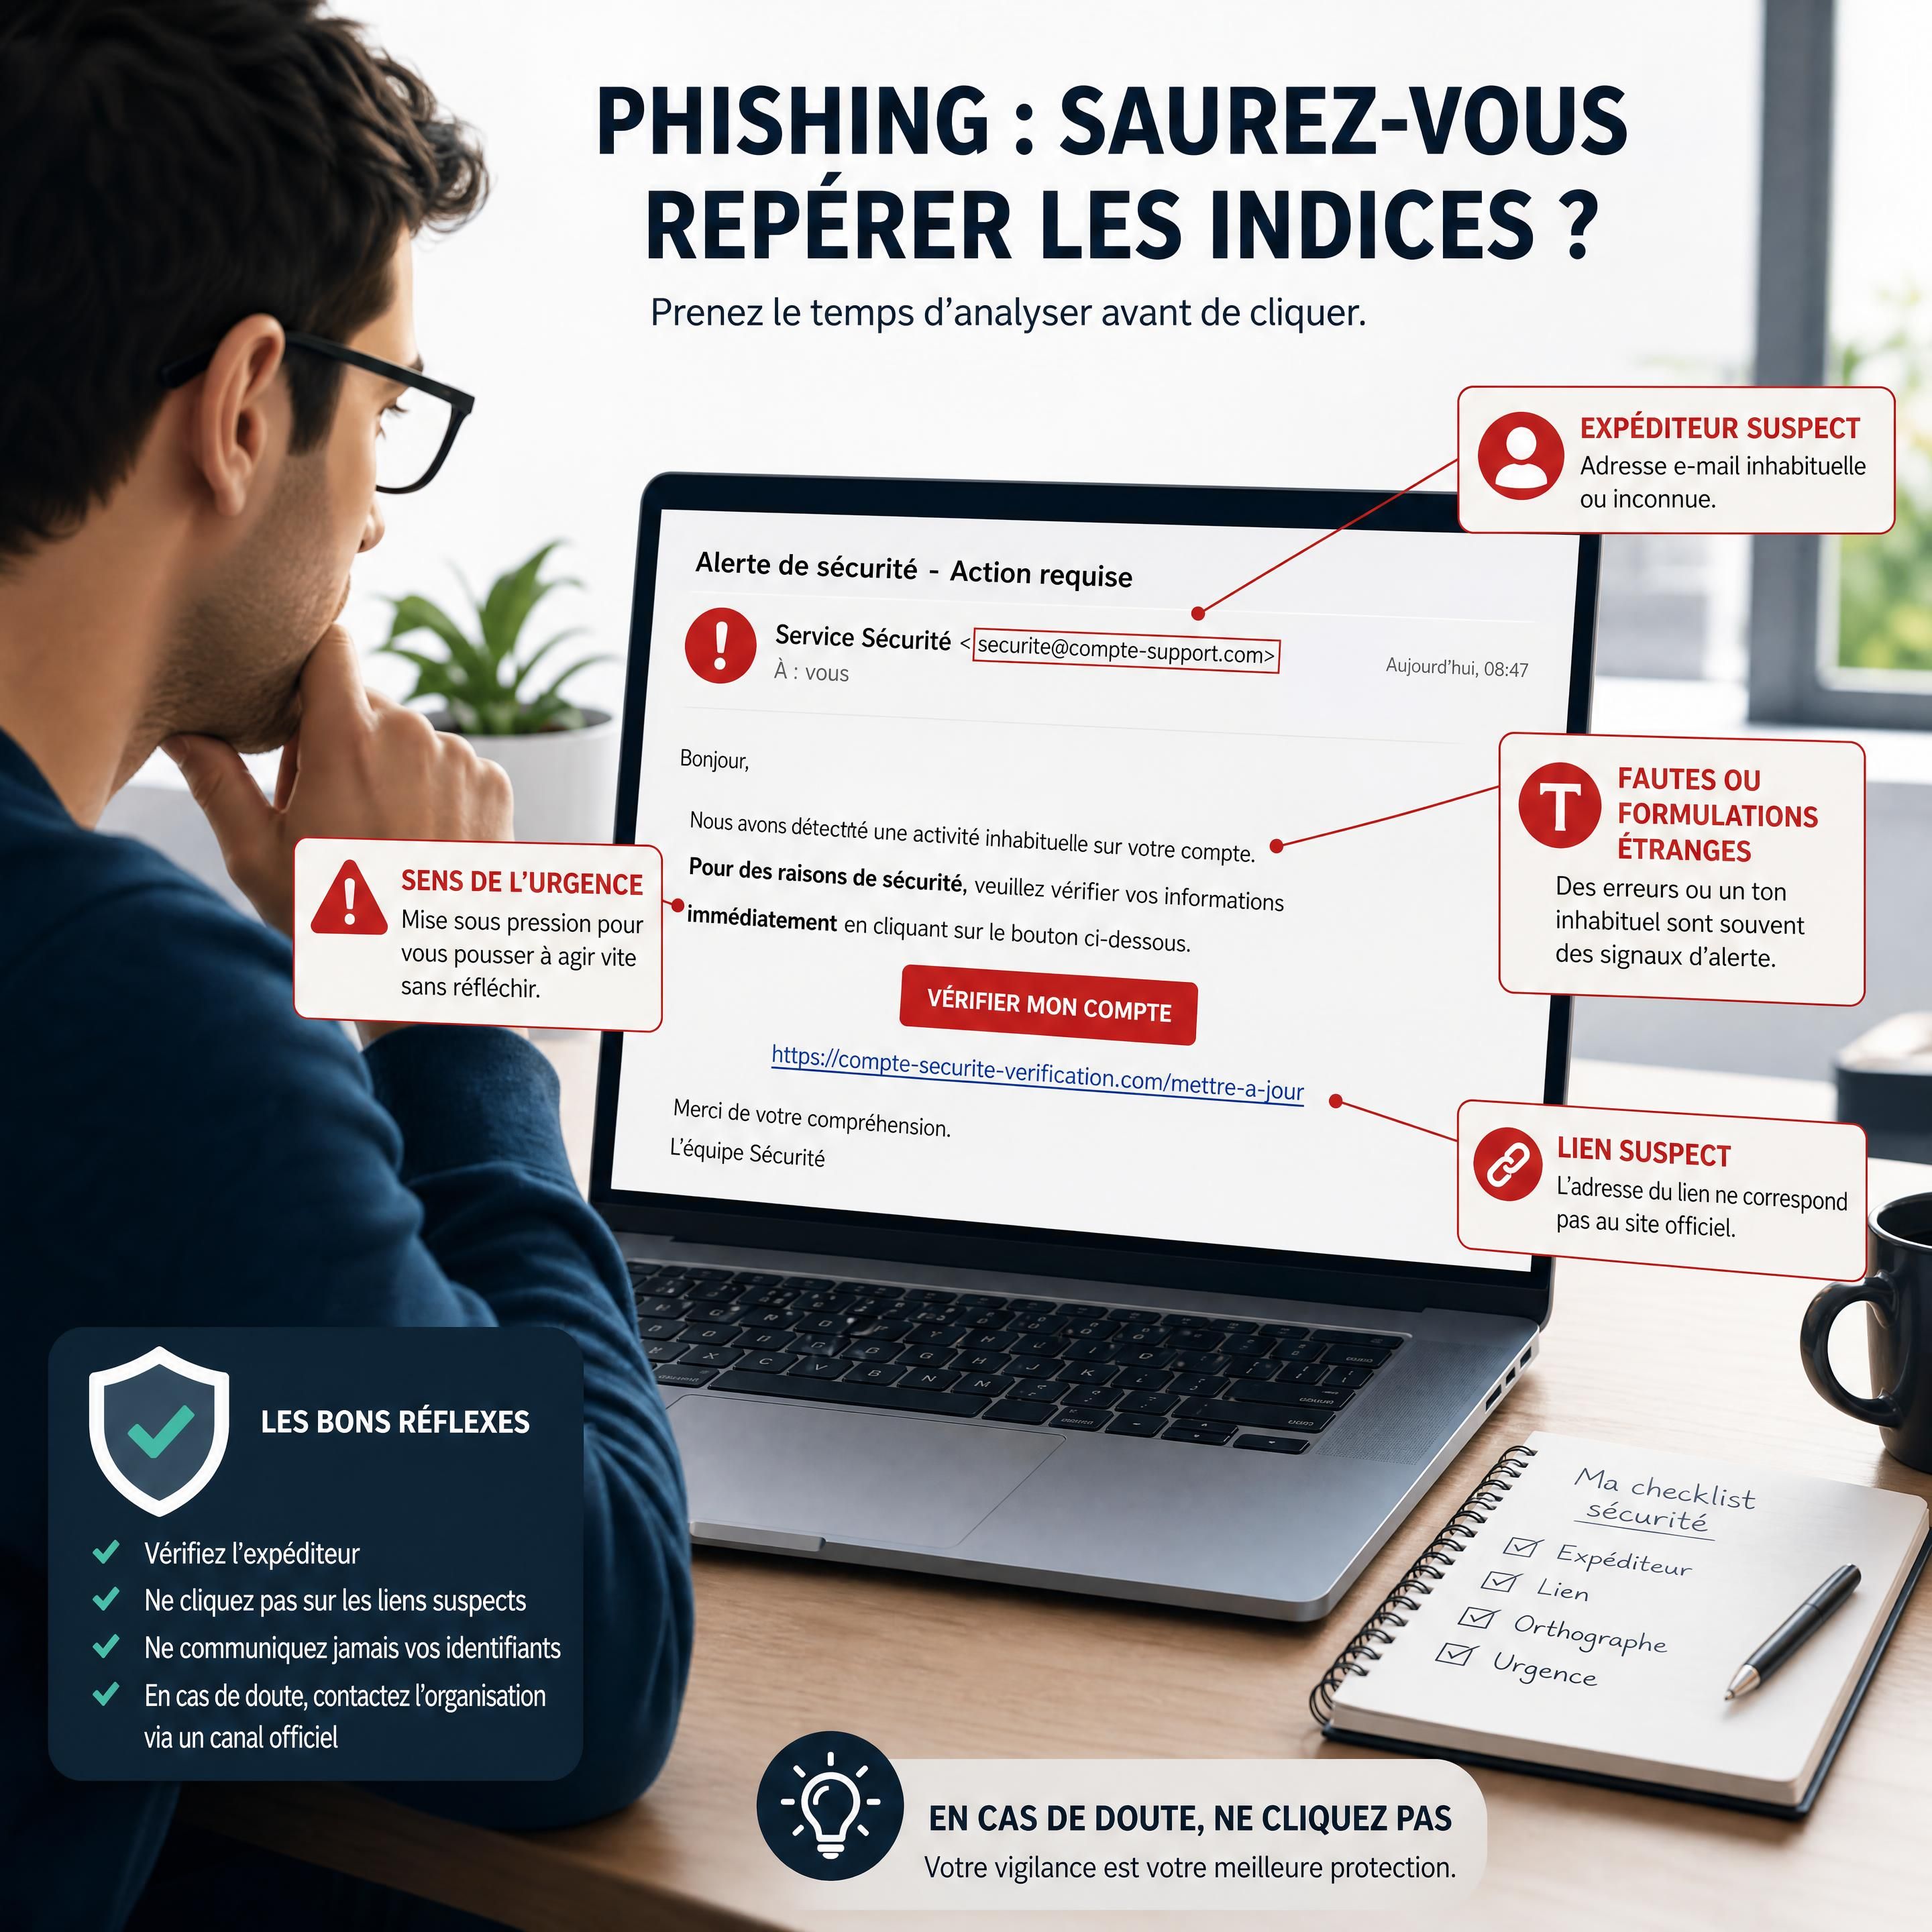
Un internaute vigilant examine un message suspect sur son ordinateur, mettant en évidence les indices d'une tentative de phishing

L’univers numérique offre des opportunités extraordinaires, mais il abrite également des menaces de plus en plus sophistiquées. En 2026, la cybercriminalité ne cesse de se perfectionner, notamment grâce à l’usage d’outils basés sur l’intelligence artificielle pour cloner des voix, personnaliser des messages ou concevoir des pages frauduleuses en quelques secondes. Pour naviguer en toute sécurité, savoir reconnaître une arnaque en ligne est devenu une compétence essentielle.

Les escroqueries en ligne reposent rarement sur des failles purement techniques ; elles exploitent principalement la psychologie humaine. C’est ce qu’on appelle l’ingénierie sociale. Que vous receviez un e-mail alarmant, un SMS concernant un colis ou que vous naviguiez sur une offre promotionnelle trop alléchante, certains signaux d’alerte universels doivent immédiatement vous mettre la puce à l’oreille. Ce guide complet vous présente les méthodes indispensables pour identifier ces pièges et protéger efficacement votre vie numérique.


Table des Matières

  • Les principaux signaux d’alerte à connaître
  • Que faire lorsqu’un message semble suspect ?
  • Comment vérifier une information ?
  • Comment Avast peut-il contribuer à votre protection ?
  • Questions Fréquentes (FAQ)
  • Chiffres Clés
  • Conclusion

Les principaux signaux d’alerte à connaître

Pour tromper leurs cibles, les cybercriminels déploient des techniques de manipulation utilisées par les cybercriminels particulièrement bien rodées. En apprenant à identifier ces leviers psychologiques, vous réduisez drastiquement le risque de tomber dans le panneau.

1. L’urgence inhabituelle et la pression psychologique

C’est le ressort numéro un de l’ingénierie sociale. On vous demande d’agir « immédiatement », « sous 24 heures » ou « avant suspension de votre compte ». En créant un sentiment de panique (fausse amende, livraison bloquée, activité suspecte sur votre compte bancaire), le fraudeur cherche à court-circuiter votre esprit critique pour vous pousser à agir dans la précipitation.

2. La demande d’informations personnelles ou de codes de sécurité

Une administration publique, votre banque ou un service de livraison légitime ne vous demandera jamais de saisir vos identifiants, votre mot de passe ou vos codes de validation SMS via un lien reçu par message. Si on vous demande de confirmer vos coordonnées bancaires ou de fournir un code d’authentification à double facteur (2FA), il s’agit d’une tentative d’usurpation d’identité ou de vol de compte.

3. La promesse « trop belle pour être vraie »

Un gain inattendu à une loterie à laquelle vous n’avez pas participé, un investissement au rendement garanti sans risque, ou un smartphone dernier cri vendu à 1,99 € : si l’offre paraît anormalement avantageuse, c’est systématiquement une escroquerie.

4. Une adresse e-mail d’expéditeur suspecte

Même si le nom affiché semble officiel (ex: « Sécurité Netflix »), examinez attentivement l’adresse e-mail réelle située derrière (ex: support@netflix-security-update-398.com ou une adresse Gmail standard). Les fraudeurs utilisent des techniques d’usurpation d’identité pour imiter des marques connues, mais l’adresse d’expédition trahit souvent la supercherie.

5. Une URL ou un nom de domaine inhabituel

Les cybercriminels créent des faux sites Web qui imitent à la perfection l’interface graphique de vos plateformes habituelles (banques, impôts, sites e-commerce). Cependant, ils ne peuvent pas utiliser le nom de domaine officiel. Ils ont alors recours au typosquatting (ex: impots-gouv-fr.com au lieu de impots.gouv.fr) ou à des extensions inhabituelles.

6. Des fautes d’orthographe ou une formulation étrange

Bien que l’intelligence artificielle permette aujourd’hui aux réseaux criminels de rédiger des messages de mieux en mieux structurés, de nombreuses tentatives de phishing (hameçonnage) contiennent encore des tournures de phrases approximatives, des traductions littérales ou des incohérences de mise en page.

7. L’obligation d’installer un logiciel ou une application

Un interlocuteur (se présentant parfois comme un faux support technique ou un conseiller bancaire) vous demande instamment d’installer un logiciel de prise en main à distance (comme AnyDesk ou TeamViewer) ou une application spécifique pour « sécuriser vos comptes ». Ne le faites jamais : cela leur donne un accès total à votre appareil et à vos données.

8. Le refus des moyens de vérification habituels

Si un vendeur sur une marketplace refuse d’utiliser le système de paiement sécurisé de la plateforme et insiste pour être payé par un virement en dehors du site, par mandat cash ou via des recharges de cartes cadeaux, interrompez immédiatement la transaction.

Signal d’alerte Comportement légitime (Ex: Votre Banque) Comportement frauduleux (Cybercriminel)
Mode de contact Message informatif, invitation à se connecter à l’espace sécurisé. Lien direct cliquable exigeant une action urgente sous peine de blocage.
Demande de données Ne demande jamais vos codes secrets, mots de passe ou cryptogramme visuel. Réclame vos codes de sécurité ou vos identifiants pour « vérification ».
Canal de paiement Uniquement via l’interface sécurisée de votre application ou site officiel. Demande de paiement par coupon PCS, virement immédiat ou lien externe suspect.

📊 73% des internautes français ont été exposés à une tentative d’arnaque en ligne en 2025 – Exposition aux fraudes


Que faire lorsqu’un message semble suspect ?

Si vous recevez un e-mail, un SMS ou un appel qui éveille vos soupçons, le premier réflexe est de ne rien faire dans l’urgence. Les escroqueries sont conçues pour créer un sentiment d’urgence et pousser la victime à agir rapidement. Même un internaute expérimenté peut être trompé par ces méthodes de manipulation.

Voici la marche à suivre pour écarter le danger :

  • Ne cliquez sur aucun lien : Les liens contenus dans les messages frauduleux mènent vers des formulaires de collecte de données ou peuvent déclencher le téléchargement de logiciels malveillants.
  • N’ouvrez pas les pièces jointes : Un fichier PDF, Word ou Excel provenant d’un expéditeur inconnu ou suspect peut dissimuler un malware destiné à espionner vos activités ou à verrouiller vos fichiers.
  • Ne répondez pas au message : Répondre à un SMS ou à un e-mail frauduleux confirme aux cybercriminels que votre ligne ou votre adresse est active, ce qui vous exposera à encore plus de sollicitations malveillantes.
  • Ne fournissez aucune donnée : Qu’il s’agisse de votre numéro de sécurité sociale, de votre adresse ou de vos numéros de carte bancaire, gardez ces informations confidentielles.

Comment vérifier une information ?

Face au doute, il est indispensable d’appliquer une méthode rigoureuse de vérification en dehors du canal par lequel vous avez été contacté.

  1. Utilisez les canaux officiels : Si vous recevez un message alarmant de l’Assurance Maladie ou de votre banque, fermez le message. Ouvrez votre navigateur internet, saisissez vous-même l’adresse officielle du service concerné ou utilisez l’application mobile officielle pour vérifier vos notifications.
  2. Contactez directement l’organisme : Appelez le service client ou votre conseiller en utilisant uniquement le numéro de téléphone officiel figurant sur vos documents contractuels ou sur le dos de votre carte bancaire, et non celui fourni dans le message suspect.
  3. Analysez l’adresse de destination (URL) : Avant de cliquer ou de saisir la moindre information, passez votre curseur sur le lien (sans cliquer) pour faire apparaître l’adresse réelle vers laquelle il pointe. Assurez-vous que le nom de domaine principal est parfaitement orthographié.
  4. Consultez les plateformes de signalement : En France, vous pouvez vous référer à la plateforme officielle Cybermalveillance.gouv.fr pour vous informer sur les vagues d’arnaques en cours ou effectuer un diagnostic en ligne.

« La perspective pour 2026 laisse présager de nouveau des volumes importants d’hameçonnage, de piratages de compte, d’usurpations d’identité ou d’autres tentatives d’arnaques, probablement mieux personnalisées, plus réalistes et plus ciblées. »
— Rapport d’activité Cybermalveillance.gouv.fr


Comment Avast peut-il contribuer à votre protection ?

Dans ce contexte de menaces croissantes, s’équiper d’une solution de sécurité robuste constitue un rempart technique indispensable, venant compléter votre indispensable vigilance quotidienne.

Un antivirus comme Avast Premium Security ou la suite de protection Avast Ultimate propose des fonctionnalités avancées conçues pour bloquer de nombreuses menaces à la source :

  • L’Agent Web (Web Shield) : Cette fonctionnalité analyse en temps réel les sites internet sur lesquels vous tentez de naviguer. Si vous cliquez par mégarde sur un lien menant vers un faux site Web connu pour héberger des escroqueries ou du phishing, Avast bloque instantanément l’accès à la page pour empêcher le vol de vos données.
  • La Protection contre le Phishing : Avast s’appuie sur une base de données mondiale mise à jour en continu et sur des algorithmes d’intelligence artificielle pour identifier et bloquer les tentatives d’hameçonnage par e-mail, même les plus récentes.
  • Le Pare-feu Avancé : Il surveille les communications entrantes et sortantes de votre ordinateur afin de bloquer les connexions non autorisées et d’empêcher les pirates d’accéder à vos fichiers personnels.

Une règle d’or à garder à l’esprit : Bien qu’Avast offre une couche de protection numérique extrêmement efficace contre les logiciels malveillants et les sites frauduleux, aucune solution de cybersécurité ne peut garantir une protection à 100 % contre l’ingénierie sociale. Si vous décidez délibérément de donner vos codes de carte bancaire par téléphone à un faux conseiller, aucun logiciel ne pourra l’empêcher. Votre discernement et le respect des règles de prudence restent vos meilleures armes.


Questions Fréquentes (FAQ)

Comment savoir si un e-mail provient réellement de ma banque ?

Votre banque ne vous enverra jamais d’e-mail contenant un lien direct vous demandant de vous connecter pour « annuler une transaction suspecte » ou « mettre à jour vos coordonnées ». Pour toute vérification, connectez-vous directement depuis votre application bancaire officielle ou saisissez vous-même l’adresse du site dans votre navigateur.

Un site qui commence par « HTTPS » et affiche un petit cadenas est-il forcément sûr ?

Non, absolument pas. Le protocole « HTTPS » garantit uniquement que la connexion entre votre appareil et le site internet est chiffrée (sécurisée contre l’interception de données). Aujourd’hui, la grande majorité des cybercriminels installent des certificats SSL gratuits sur leurs faux sites Web pour afficher ce cadenas et endormir la méfiance des utilisateurs. Le cadenas indique que la connexion est sécurisée, mais il ne valide en aucun cas l’honnêteté du propriétaire du site.

Comment réagir si j’ai un doute sur un SMS reçu concernant un colis bloqué ?

Les arnaques aux livraisons de colis (La Poste, Chronopost, Mondial Relay) sont extrêmement fréquentes. Ne cliquez jamais sur le lien figurant dans le SMS. Rendez-vous directement sur le site officiel du transporteur et saisissez manuellement votre numéro de suivi de colis dans l’espace prévu à cet effet.

Pourquoi les cybercriminels cherchent-ils à me faire paniquer ?

La panique et le sentiment d’urgence sont des leviers psychologiques puissants. En vous faisant croire que votre compte va être suspendu ou qu’une amende va être majorée, les fraudeurs tentent de vous faire agir sous le coup de l’émotion. Cela vous empêche de prendre le temps de vérifier calmement l’information.


Chiffres Clés

📊 504 000 : C’est le nombre record de demandes d’assistance traitées par la plateforme Cybermalveillance.gouv.fr en 2025, témoignant de l’ampleur massive de la menace en France. (Source : Rapport d’activité Cybermalveillance.gouv.fr 2025)

💡 73% des internautes français ont été exposés à au moins une tentative d’arnaque ou de fraude en ligne au cours de l’année 2025. (Source : Enquête Crédoc, février 2026)

⚠️ +70% : Augmentation de l’hameçonnage (phishing) toutes catégories confondues en un an, portée par des campagnes SMS et e-mails de plus en plus personnalisées. (Source : Rapport d’activité Cybermalveillance.gouv.fr 2025)


Conclusion

Savoir reconnaître une arnaque en ligne est le premier pas pour se prémunir contre les pièges du Web. En apprenant à repérer l’urgence artificielle, à examiner scrupuleusement les adresses d’expédition et à refuser le partage de données sensibles, vous reprenez le contrôle de votre sécurité en ligne. Associer ces bonnes pratiques à des outils défensifs performants, comme les protections d’Avast, permet de réduire drastiquement votre exposition aux risques.

Dans notre prochain article, nous analyserons en profondeur le mécanisme du phishing : comment fonctionnent ces e-mails frauduleux ultra-réalistes et comment configurer vos outils pour ne plus jamais vous faire piéger.


Malware Linux : Quels sont les risques et comment s’en protéger ?

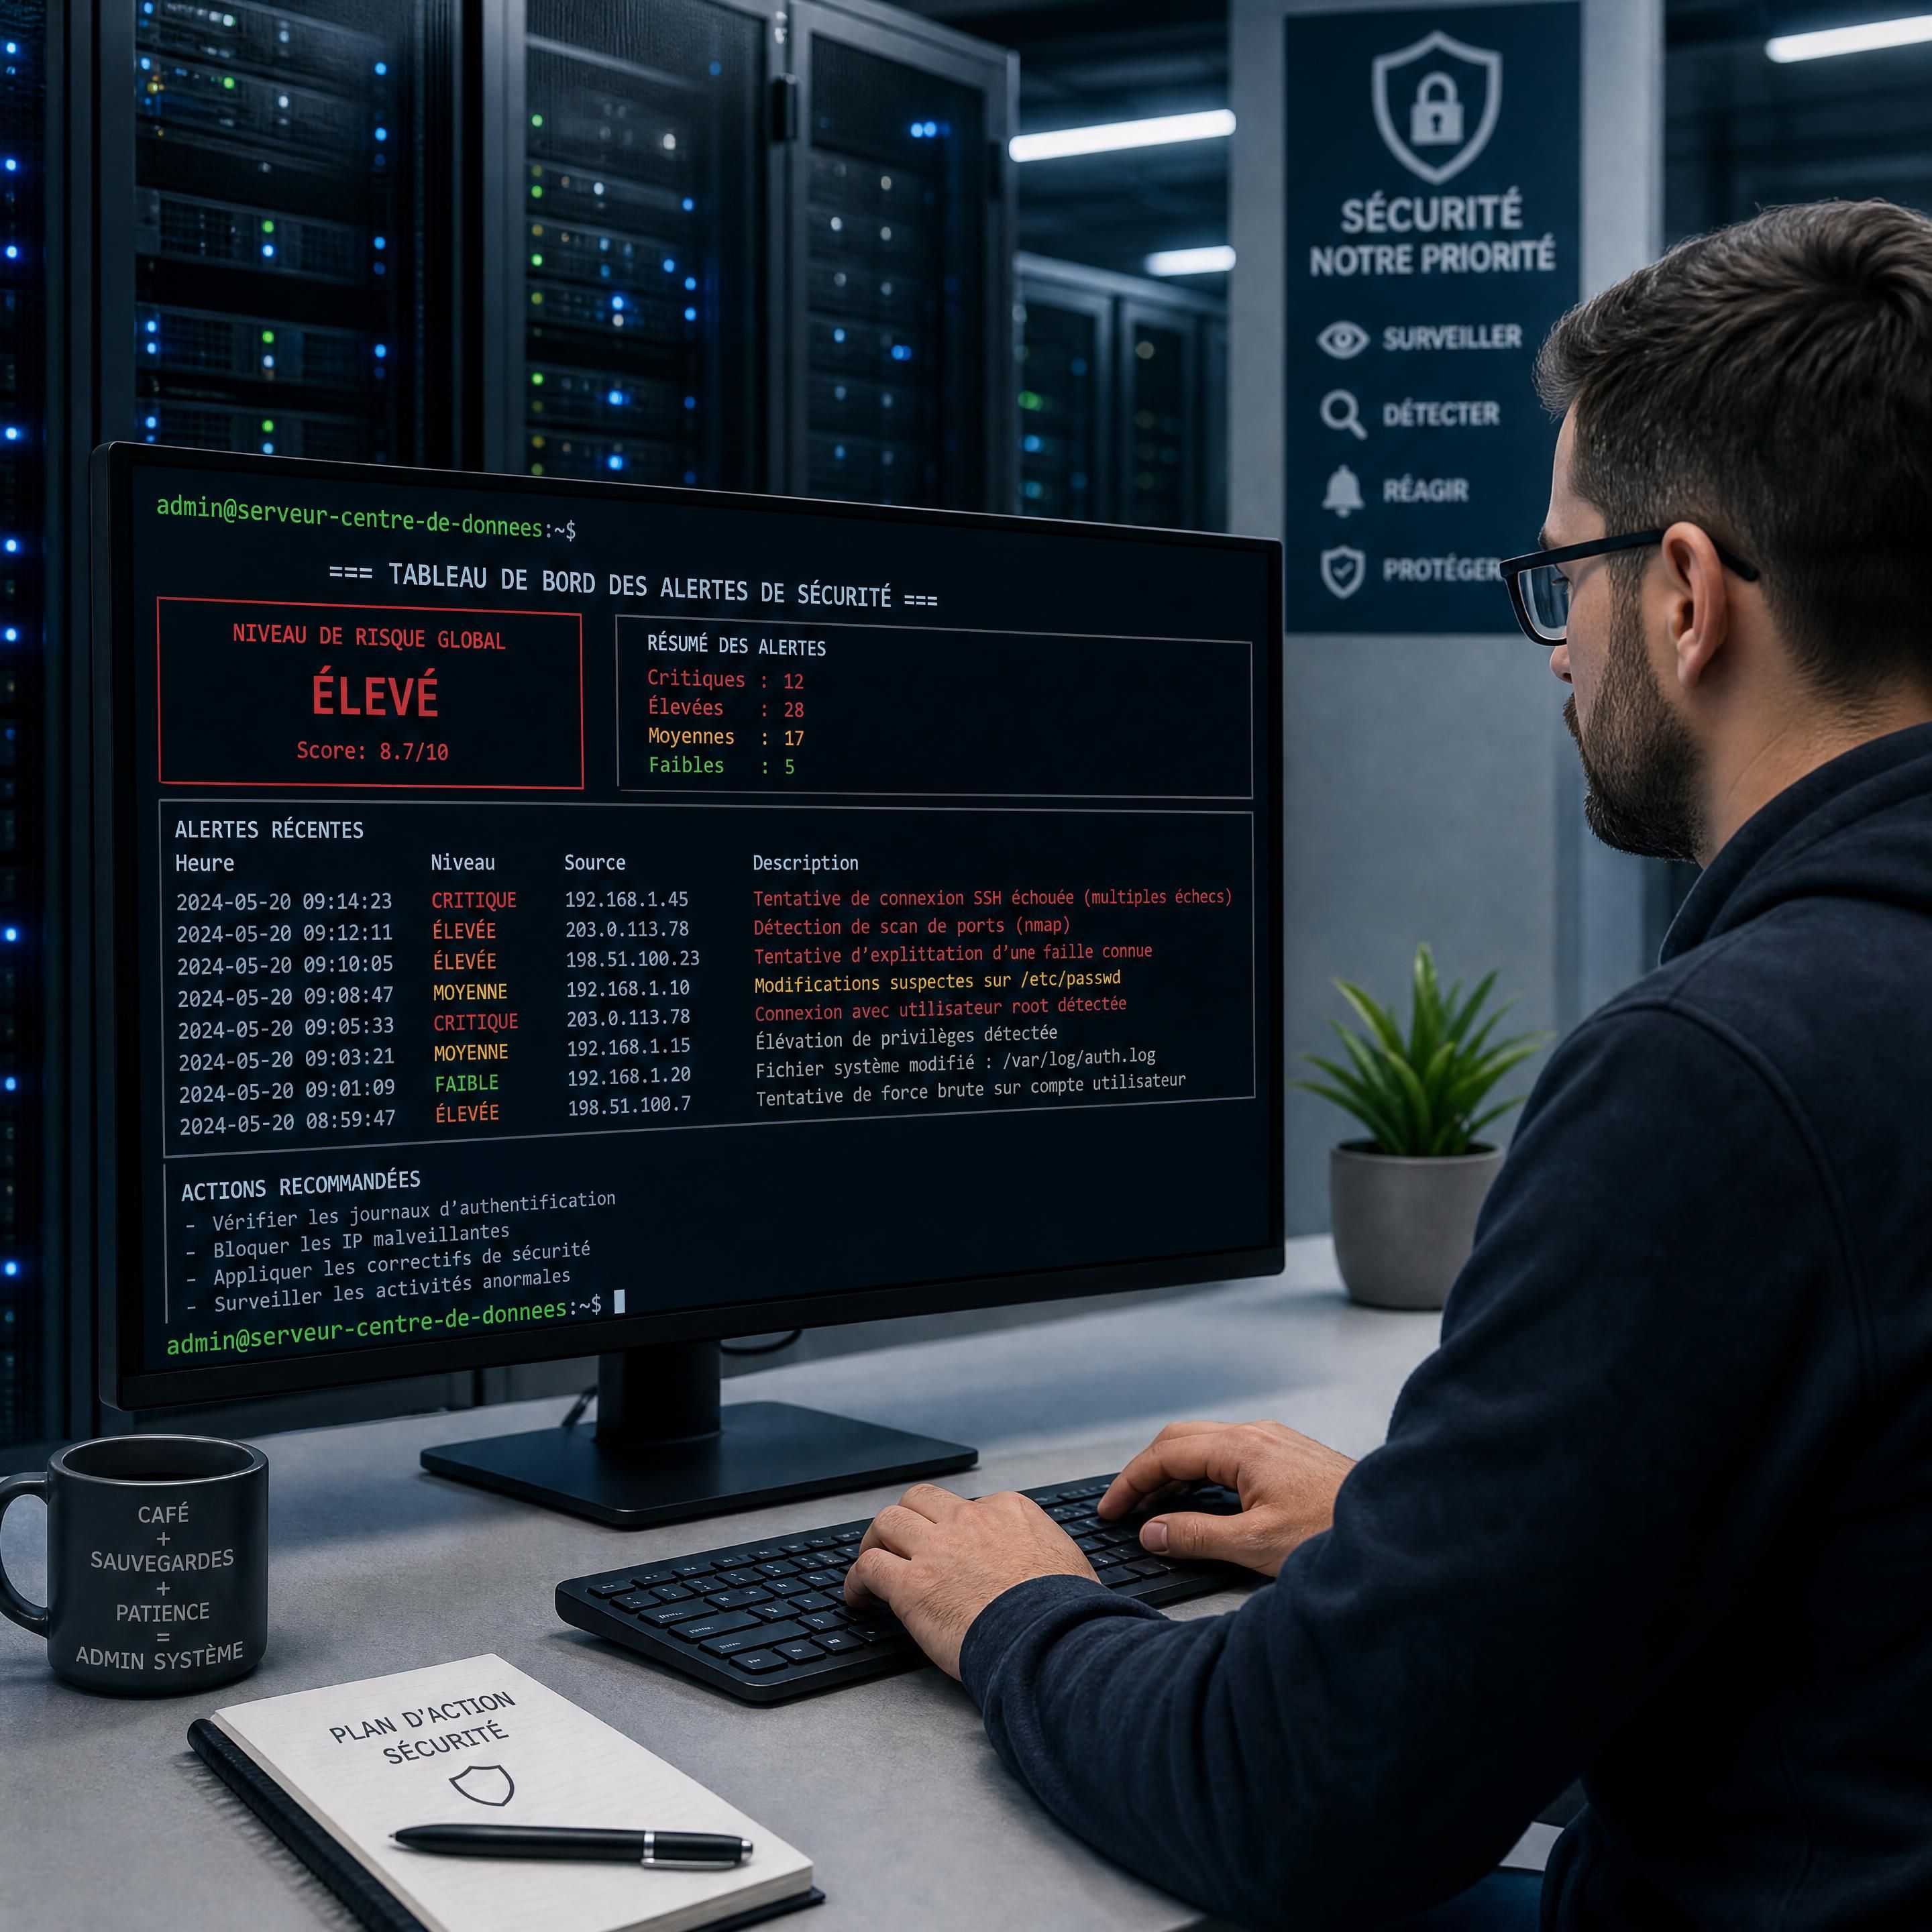
Un administrateur système analysant des alertes de sécurité sur une console de terminal Linux dans une salle de serveurs d'entreprise moderne

Longtemps considéré comme invulnérable par le grand public, le système d’exploitation Linux est aujourd’hui une cible privilégiée pour les cybercriminels. En 2026, la dépendance des infrastructures cloud, des serveurs d’entreprise et des environnements DevOps envers Linux a transformé ce système en un terrain de chasse lucratif. Un malware Linux moderne n’est plus une simple curiosité théorique, mais une menace sophistiquée capable de paralyser des opérations entières. Face à des attaques de plus en plus ciblées, comprendre ces menaces et savoir comment s’en prémunir est devenu un impératif pour tout responsable informatique. Ce guide complet décrypte les risques réels et vous présente les stratégies indispensables pour sécuriser vos environnements professionnels, notamment grâce à des solutions dédiées comme Avast Business Antivirus for Linux.

Table des Matières

  • Qu’est-ce qu’un malware Linux ?
  • Linux est-il vraiment à l’abri des malwares ?
  • Quels types de malwares ciblent Linux ?
  • Comment un malware peut-il infecter un système Linux ?
  • Quels risques pour une entreprise ?
  • Comment détecter un malware sur Linux ?
  • Comment protéger un environnement Linux ?
  • Quel rôle pour Avast Business Antivirus for Linux ?
  • Questions Fréquentes (FAQ)
  • Chiffres Clés

Qu’est-ce qu’un malware Linux ?

Un malware Linux est un programme ou un script malveillant spécifiquement conçu pour s’exécuter sur des systèmes d’exploitation basés sur le noyau Linux. Contrairement aux idées reçues, ces programmes exploitent les mêmes concepts fondamentaux que leurs homologues sous Windows ou macOS, mais s’adaptent à l’architecture unique de Linux.

Ces menaces se présentent généralement sous la forme de fichiers exécutables au format ELF (Executable and Linkable Format), de scripts shell (Bash, Python, Perl) ou de modules de noyau malveillants. Ils sont développés pour interagir directement avec les appels système Linux, contourner les mécanismes de permissions standards et s’établir de manière persistante sur les serveurs ou les postes de travail.


Linux est-il vraiment à l’abri des malwares ?

Le mythe de l’invulnérabilité de Linux repose sur deux arguments historiques : sa part de marché historiquement faible sur les ordinateurs de bureau et la robustesse native de son modèle de permissions (séparation stricte entre les utilisateurs et le superutilisateur root).

Cependant, la réalité des infrastructures IT en 2026 a radicalement changé la donne :

  • Une cible à haute valeur ajoutée : Linux propulse plus de 90 % des infrastructures cloud mondiales, la majorité des serveurs web, des bases de données et des conteneurs (Docker, Kubernetes). Compromettre un seul serveur Linux offre souvent un accès direct à des téraoctets de données sensibles ou à une puissance de calcul colossale.
  • La visibilité de l’open source : Si le modèle open source permet une correction rapide des failles par la communauté, il offre également aux attaquants une visibilité totale sur le code source du noyau et des utilitaires système, facilitant la découverte de vulnérabilités de type Zero-Day.
  • La complexité des configurations : Une mauvaise configuration des droits d’accès, des services exposés inutilement sur Internet ou l’absence de correctifs logiciels annulent instantanément les protections natives du système.

« Les cybercriminels ne cherchent pas le système d’exploitation le plus facile à pirater, mais celui qui héberge les données les plus précieuses. C’est pourquoi Linux est devenu leur cible prioritaire. »
— Rapport de recherche sur les menaces cloud


Quels types de malwares ciblent Linux ?

Les menaces ont évolué pour devenir hautement spécialisées. On distingue aujourd’hui plusieurs grandes familles de les principales familles de malwares Linux :

Famille de Malware Objectif Principal Impact sur le Système
Ransomware Linux Chiffrer les bases de données et les volumes de stockage pour extorquer une rançon. Interruption d’activité, perte de données critiques.
Trojan (Cheval de Troie) Ouvrir un accès dérobé (Backdoor) pour permettre un contrôle à distance. Vol de données, espionnage industriel, rebond sur le réseau.
Rootkit Linux Dissimuler la présence d’autres malwares en modifiant le noyau ou les commandes système. Perte totale de contrôle de l’intégrité du système.
Cryptomineur (Cryptojacking) Exploiter la puissance CPU/GPU du serveur pour miner des cryptomonnaies. Surchauffe, explosion des coûts cloud, instabilité des services.
Botnet Enrôler le serveur dans un réseau d’ordinateurs zombies pour mener des attaques DDoS. Saturation de la bande passante, bannissement des IP de l’entreprise.

Comment un malware peut-il infecter un système Linux ?

Pour s’introduire dans un environnement professionnel, les attaquants s’appuient sur plusieurs vecteurs d’attaque bien précis. Comprendre comment les malwares infectent-ils les systèmes Linux est la première étape d’une défense efficace :

  1. L’exploitation de vulnérabilités non corrigées : Les failles de sécurité dans les services web (Apache, Nginx), les serveurs de messagerie ou les bases de données sont constamment scannées par des robots automatisés.
  2. Les attaques par force brute sur SSH : Des configurations SSH utilisant des mots de passe faibles ou exposant le port par défaut (22) subissent des milliers de tentatives de connexion par minute.
  3. La compromission de la Supply Chain (chaîne d’approvisionnement) : Récemment, en août 2026, l’écosystème open source a été secoué par la détection de dizaines de paquets malveillants introduits dans des dépôts tiers (comme l’AUR d’Arch Linux ou des registres npm publics), démontrant que même les sources logicielles peuvent être corrompues.
  4. Le Phishing et l’ingénierie sociale : Cibler les administrateurs ou les développeurs pour leur faire exécuter un script d’apparence légitime mais contenant une charge utile malveillante.

Quels risques pour une entreprise ?

Pour une organisation, négliger la sécurité de ses serveurs Linux peut avoir des conséquences catastrophiques :

  • Interruption majeure des services : Un rançonnage des serveurs de production ou des hyperviseurs ESXi/Linux paralyse immédiatement l’activité commerciale.
  • Fuite et vol de données (Data Breach) : L’exfiltration de données clients ou de secrets industriels entraîne de lourdes sanctions réglementaires (RGPD) et des pertes financières directes.
  • Destruction de la réputation : Perdre la confiance des clients et des partenaires suite à une intrusion réseau met en péril la pérennité de l’entreprise.
  • Coûts de remédiation exorbitants : Reconstruire des infrastructures entières, mener des audits forensiques et payer des pénalités financières dépassent de loin le coût de mise en place d’une protection préventive.

Comment détecter un malware sur Linux ?

Identifier une infection nécessite une surveillance rigoureuse et l’application de méthodes de détection de logiciels malveillants sur Linux adaptées :

  • Anomalies de performances : Une hausse soudaine et inexpliquée de l’utilisation du processeur (CPU) ou de la mémoire vive (RAM) est souvent le signe d’un cryptomineur actif.
  • Processus et connexions réseau suspects : Des processus s’exécutant depuis des répertoires temporaires (/tmp, /dev/shm) ou établissant des connexions vers des adresses IP inconnues doivent immédiatement alerter l’administrateur.
  • Modification de fichiers système : L’altération inattendue de fichiers de configuration clés (comme /etc/passwd ou les clés SSH autorisées dans ~/.ssh/authorized_keys) indique généralement une tentative de persistance.
  • Analyse des journaux (Logs) : L’examen minutieux des fichiers de logs (par exemple /var/log/auth.log ou /var/log/secure) permet de repérer les tentatives d’accès non autorisées.

Cependant, les attaquants utilisent des techniques avancées pour effacer leurs traces ou masquer leurs processus (notamment via des rootkits). C’est pourquoi l’utilisation d’outils automatisés et d’un antivirus Linux professionnel est indispensable pour garantir une détection fiable.


Comment protéger un environnement Linux ?

La sécurité ne doit jamais reposer sur un seul outil. Une stratégie de défense en profondeur est requise pour réduire drastiquement la surface d’attaque :

  • Appliquer les correctifs de sécurité : Mettez en place une politique stricte de gestion des correctifs (patch management) pour éliminer les vulnérabilités connues.
  • Durcir la configuration SSH : Désactivez l’accès SSH pour l’utilisateur root, utilisez exclusivement des clés d’authentification SSH robustes et modifiez le port d’écoute par défaut.
  • Respecter le principe du moindre privilège : Ne donnez jamais de droits sudo superflus. Compartimentez les services afin qu’un serveur web compromis ne puisse pas contaminer l’ensemble de l’hôte.
  • Segmenter le réseau : Isolez les serveurs critiques dans des VLAN dédiés et configurez des pare-feux stricts (iptables/nftables).
  • Déployer un antivirus pour serveur Linux : Intégrez une solution capable de scanner les flux de données en temps réel et d’analyser le système à la recherche de signatures malveillantes connues ou de comportements suspects.

Quel rôle pour Avast Business Antivirus for Linux ?

Dans le cadre d’une architecture de sécurité d’entreprise, Avast Business Antivirus for Linux apporte une couche de protection robuste et performante, spécialement conçue pour ne pas impacter les performances des serveurs de production.

Les Fonctionnalités Clés de la Solution :

  • Le Core Scanner (Scanner Principal) : Il assure des analyses à la demande et planifiées de l’ensemble du système de fichiers. Il intègre également un outil en ligne de commande (scan) très puissant qui s’interface parfaitement avec les serveurs de messagerie via des filtres de contenu open source (comme AMaViS), idéal pour bloquer les menaces transitant par email.
  • Le File Server Shield (Agent de Serveur de Fichiers) : Cette fonctionnalité essentielle offre une protection en temps réel. Elle s’appuie sur la technologie de notification d’accès au système de fichiers du noyau Linux (fanotify-based « on write ») pour scanner instantanément les fichiers au moment même où ils sont écrits sur les points de montage surveillés. C’est l’outil indispensable pour sécuriser les serveurs de stockage partagés de type Samba ou NFS.
  • Compatibilité multi-distributions : La solution prend officiellement en charge les distributions majeures du marché professionnel, notamment Red Hat Enterprise Linux (RHEL 7, 8 et 9), CentOS, Debian et Ubuntu LTS, s’intégrant ainsi sans friction dans les parcs informatiques hétérogènes.

En combinant ces technologies, Avast Business permet de bloquer la propagation latérale des malwares au sein du réseau de l’entreprise, tout en préservant l’intégrité et la disponibilité des serveurs Linux stratégiques.


Questions Fréquentes (FAQ)

Un système Linux a-t-il vraiment besoin d’un antivirus ?

Oui. Même si Linux possède une architecture sécurisée, il héberge des services critiques exposés à Internet et stocke des fichiers partagés avec d’autres systèmes (comme Windows). Un antivirus permet de détecter les malwares ciblant spécifiquement Linux, mais aussi d’éviter que le serveur ne serve de vecteur de transmission pour infecter d’autres postes de travail de l’entreprise.

Qu’est-ce que la technologie « fanotify » utilisée par Avast ?

fanotify est une API native du noyau Linux qui permet aux applications de sécurité de surveiller les événements du système de fichiers (ouverture, écriture, fermeture de fichiers). Avast Business Antivirus l’utilise pour son scanner en temps réel afin d’intercepter et d’analyser tout fichier suspect dès qu’il est écrit sur le disque, sans ralentir le serveur.

Comment installer et mettre à jour Avast sur Linux ?

L’installation s’effectue via les dépôts de paquets officiels d’Avast Business adaptés à votre distribution (DEB pour Debian/Ubuntu, RPM pour RHEL/CentOS). Les mises à jour de la base de données de signatures de virus s’effectuent de manière automatisée à l’aide d’utilitaires standard ou de tâches planifiées (cron), garantissant une protection continue contre les menaces les plus récentes de 2026.

Un antivirus Linux ralentit-il les performances des serveurs ?

Les solutions professionnelles modernes comme Avast Business Antivirus for Linux sont conçues pour être extrêmement légères. Grâce au support multicœur et à l’optimisation des analyses en temps réel (qui ne ciblent que les écritures ou les accès critiques), l’impact sur le processeur et la mémoire reste minime, préservant ainsi la réactivité des applications métiers.


Chiffres Clés

📊 90% des infrastructures cloud mondiales fonctionnent sous Linux, ce qui en fait la cible d’infrastructure numéro un pour les cyberattaques d’envergure. (Source : Linux Foundation)

💡 fanotify : L’API noyau standardisée utilisée par Avast pour intercepter les menaces « on-write » en temps réel sans dégrader les performances d’E/S (Entrées/Sorties) du serveur.

⚠️ Août 2026 : La fermeture temporaire des téléversements sur l’AUR d’Arch Linux en raison de paquets malveillants rappelle que la compromission de la supply chain logicielle est une réalité critique pour tous les administrateurs Linux.


Conclusion

La sécurité des environnements Linux ne peut plus être reléguée au second plan sous prétexte d’une prétendue immunité native. En 2026, face à la multiplication des ransomwares, des chevaux de troie complexes et des attaques sur la supply chain, la mise en œuvre d’une stratégie de défense rigoureuse est indispensable. L’utilisation d’une solution de sécurité dédiée, à l’image d’Avast Business Antivirus for Linux, s’impose comme un pilier de cette démarche de défense en profondeur. Elle permet non seulement de détecter et de bloquer les menaces en temps réel sur vos serveurs de fichiers et de messagerie, mais garantit également l’intégrité globale de votre système d’information.

Pour aller plus loin dans la sécurisation de votre parc informatique, découvrez notre prochain volet consacré en détail aux différentes catégories de menaces : Les principaux malwares Linux : virus, trojans, rootkits, ransomwares et cryptomineurs.


5 erreurs de sécurité informatique que je vois tous les jours chez les petites entreprises

En 15 ans d’accompagnement de TPE et PME, j’ai vu les mêmes failles revenir sans cesse : mots de passe faibles, mises à jour négligées, serveurs non protégés… Des erreurs qui semblent anodines jusqu’au jour où un ransomware paralyse toute l’activité. Cet article vous dévoile les 5 erreurs de sécurité les plus fréquentes que je rencontre sur le terrain, et surtout, comment les corriger simplement avec des solutions comme AVG Business Edition.

💼 Vous équipez des PME ? Obtenez un devis partenaire AVG Business et protégez vos clients efficacement.


Erreur n°1 : Des mots de passe faibles ou réutilisés partout

Le constat sur le terrain

C’est probablement l’erreur la plus répandue. Je vois encore aujourd’hui des entreprises où le mot de passe du compte administrateur est « Entreprise2024 » ou « Azerty123 ». Pire : le même mot de passe sert pour la messagerie, le CRM, la comptabilité et l’accès WiFi invité.

Résultat ? Une seule brèche suffit pour compromettre l’ensemble du système.

Pourquoi c’est dangereux

Les cybercriminels utilisent des outils automatisés capables de tester des millions de combinaisons en quelques heures. Les mots de passe courts, prévisibles ou déjà compromis dans d’autres fuites de données sont piratés en quelques minutes.

Selon le Baromètre de la cybersécurité des entreprises, plus de 60 % des incidents de sécurité impliquent des identifiants volés ou faibles.

La solution simple

  • Imposez une longueur minimale de 12 caractères avec lettres, chiffres et symboles
  • Utilisez un gestionnaire de mots de passe professionnel (Bitwarden, 1Password, Keeper…)
  • Activez l’authentification à deux facteurs partout où c’est possible
  • Changez immédiatement les mots de passe par défaut des routeurs, imprimantes, NAS

Un bon gestionnaire de mots de passe coûte quelques euros par mois et fait gagner un temps précieux à vos équipes.


Erreur n°2 : Négliger les mises à jour système et logicielles

Le réflexe du « je le ferai plus tard »

Combien de fois ai-je entendu : « Je ne fais pas les mises à jour Windows, ça ralentit mon PC » ou « Je mettrai à jour ce weekend, là j’ai un dossier urgent ». Sauf que ce weekend n’arrive jamais.

Les mises à jour repoussées créent des failles béantes. Les cybercriminels scrutent chaque patch publié par Microsoft, Adobe ou les éditeurs pour identifier les vulnérabilités corrigées… et attaquer ceux qui n’ont pas mis à jour.

Les chiffres qui font peur

Le ransomware WannaCry en 2017 a exploité une faille Windows pour laquelle un correctif existait depuis deux mois. Résultat : 300 000 ordinateurs infectés dans 150 pays, des hôpitaux paralysés, des milliards d’euros de pertes.

Plus récemment, des vulnérabilités critiques dans Microsoft Exchange ont été massivement exploitées contre les entreprises qui tardaient à appliquer les correctifs.

Comment gérer les mises à jour efficacement

  • Activez les mises à jour automatiques pour Windows, navigateurs et suites bureautiques
  • Planifiez une maintenance mensuelle pour les logiciels métiers spécifiques
  • Testez d’abord sur un poste pilote si vous craignez les incompatibilités
  • Utilisez un outil de gestion centralisée (WSUS, Intune) pour déployer les mises à jour sur tout le parc

Les quelques minutes d’indisponibilité occasionnées par une mise à jour sont dérisoires comparées aux jours d’arrêt après une cyberattaque.

🛡️ Comparez les offres AVG Business : protection temps réel + gestion centralisée pour tous vos clients.


Erreur n°3 : Pas d’antivirus sur les serveurs (ou une version inadaptée)

« Mon serveur est derrière le pare-feu, ça suffit »

C’est l’erreur que je rencontre le plus souvent chez les petites structures. Le raisonnement semble logique : le serveur n’est pas exposé directement sur Internet, il est protégé par un pare-feu, donc pas besoin d’antivirus.

Sauf qu’en réalité :

  • 80 % des menaces viennent de l’intérieur : une clé USB infectée, un employé qui ouvre une pièce jointe piégée, un ordinateur portable compromis connecté au réseau…
  • Les ransomwares ciblent d’abord les serveurs car ils contiennent les données les plus critiques
  • Un serveur non protégé devient une bombe à retardement pour tout le réseau

L’histoire qui se répète

Je me souviens d’une PME de 12 salariés : serveur Windows non protégé, « juste un partage de fichiers ». Un employé a ouvert un faux PDF reçu par email. En 20 minutes, le ransomware avait chiffré toutes les données du serveur. Coût : 15 000 € de perte d’exploitation + 8 000 € pour tenter de récupérer les données. Ils n’avaient pas de sauvegarde récente.

La protection serveur indispensable

Un serveur nécessite une protection spécifique :

  • Antivirus adapté aux environnements serveur comme AVG File Server Business Edition
  • Analyse en temps réel sans ralentir les services
  • Protection des partages réseau et des bases de données
  • Gestion centralisée depuis une console unique

AVG File Server Business Edition offre justement cette protection optimisée pour Windows Server, sans impacter les performances. Parfait pour les petites infrastructures où chaque minute de disponibilité compte.


Erreur n°4 : Négliger la formation et la sensibilisation des équipes

Le maillon faible : l’humain

Vous pouvez déployer les meilleurs outils de sécurité, si vos collaborateurs cliquent sur n’importe quel lien reçu par email, tout s’effondre.

Le phishing (hameçonnage) représente aujourd’hui le vecteur d’attaque n°1 contre les entreprises. Les emails frauduleux sont de plus en plus sophistiqués : faux messages de la direction, fausses factures de fournisseurs connus, faux avis de livraison…

Ce que j’observe régulièrement

  • Des comptables qui payent de fausses factures après un email « urgent » du PDG
  • Des assistantes qui donnent leurs identifiants sur de faux portails Office 365
  • Des techniciens qui installent de faux logiciels de « support technique »

La moyenne dans les TPE ? Une sensibilisation… tous les jamais. Ou un email annuel vite oublié.

Comment former efficacement

Ne faites pas l’erreur de la formation unique d’1 heure. Privilégiez :

  • Des rappels trimestriels courts (10-15 minutes)
  • Des simulations de phishing pour mesurer la vigilance réelle
  • Des exemples concrets issus de l’actualité
  • Des procédures claires : « En cas de doute sur un email, transférez-le à [adresse IT] avant de cliquer »

Points à couvrir absolument :

  • Reconnaître les emails suspects (expéditeur, urgence artificielle, fautes)
  • Ne jamais donner ses identifiants par email ou téléphone
  • Vérifier les URL avant de cliquer
  • Signaler immédiatement tout comportement anormal de son poste

La sensibilisation coûte peu, mais évite beaucoup.


Erreur n°5 : Pas de sauvegarde ou des sauvegardes non testées

« On sauvegarde tous les vendredis »

Classique. Sauf qu’en creusant un peu :

  • La sauvegarde se fait sur un disque dur externe… branché en permanence (donc chiffré par le ransomware en même temps que les données)
  • La sauvegarde n’a jamais été testée : impossible de savoir si la restauration fonctionne
  • La sauvegarde ne concerne que certains dossiers, pas les messageries ni les bases de données
  • Il n’y a qu’une seule copie, stockée dans le même bâtiment

La règle 3-2-1

C’est la base de toute stratégie de sauvegarde sérieuse :

  • 3 copies de vos données (originale + 2 sauvegardes)
  • 2 supports différents (disque local + cloud ou bandes)
  • 1 copie hors site (cloud, site distant, coffre)

Testez vos restaurations

Une sauvegarde non testée est une illusion de sécurité. Planifiez un test de restauration tous les trimestres :

  • Restaurez un fichier aléatoire
  • Chronométrez le temps nécessaire
  • Vérifiez l’intégrité des données restaurées
  • Documentez la procédure

Le jour où vous en aurez vraiment besoin, vous ne voudrez pas découvrir que vos sauvegardes sont corrompues depuis 6 mois.


AVG Business Edition : le socle de sécurité minimum pour les PME

Pourquoi AVG Business est adapté aux petites structures

Après avoir identifié ces 5 erreurs critiques, parlons solutions concrètes. Pour un revendeur informatique qui équipe des TPE/PME, AVG Business Edition offre un excellent rapport protection/simplicité/coût.

Les points forts pour vos clients

AVG Antivirus Business Edition couvre :

  • Protection en temps réel contre virus, malwares, ransomwares
  • Pare-feu avancé
  • Protection email et navigation web
  • Console de gestion centralisée (CloudCare)
  • Déploiement distant simplifié

AVG Internet Security Business Edition ajoute :

  • Protection webcam et données sensibles
  • Pare-feu renforcé
  • Protection contre les attaques de réseau

AVG File Server Business Edition protège spécifiquement :

  • Windows Server (2012 R2 à 2022)
  • Partages de fichiers et bases de données
  • Performance optimisée pour les environnements serveur

La gestion centralisée qui change tout

Avec la console AVG CloudCare, vous gérez la sécurité de tous vos clients depuis un seul endroit :

  • Déploiement en quelques clics
  • Surveillance en temps réel
  • Alertes automatiques en cas de menace
  • Rapports d’activité mensuels
  • Mises à jour centralisées

Parfait pour un MSP ou un revendeur qui gère plusieurs PME avec des ressources limitées.


Comment choisir la bonne formule AVG Business

Pour des postes de travail uniquement

AVG Antivirus Business Edition
Idéal pour les entreprises sans serveur, qui travaillent principalement sur ordinateurs portables et postes fixes. Protection essentielle sans surcoût.

Pour une sécurité renforcée (données sensibles)

AVG Internet Security Business Edition
Recommandé pour les cabinets médicaux, comptables, avocats, ou toute structure manipulant des données confidentielles. La protection webcam et le chiffrement de données justifient l’investissement.

Avec un serveur de fichiers

AVG Antivirus Business Edition (postes) + AVG File Server Business Edition
Configuration classique PME : protection des postes de travail + protection serveur. Gestion unifiée depuis CloudCare.

Critères de décision

CritèreAntivirus BusinessInternet SecurityFile Server
Nombre de postes✅ Inclus✅ Inclus❌ Serveur uniquement
Protection ransomware
Protection réseau avancée
Gestion centralisée
Optimisé serveur

📊 Pas sûr de la formule adaptée ? Obtenez un devis personnalisé AVG Business selon le profil de votre client.


FAQ : AVG Business Edition et sécurité PME

AVG Business est-il suffisant pour protéger une PME ?

AVG Business Edition offre une protection solide pour la majorité des PME : antivirus, anti-ransomware, pare-feu, protection web. C’est un socle minimum indispensable. Pour une sécurité complète, ajoutez : sauvegarde externalisée, authentification renforcée, formation des équipes, et politique de mises à jour stricte.

Quelle différence entre AVG gratuit et AVG Business ?

AVG gratuit convient aux particuliers, mais manque de fonctionnalités essentielles en entreprise : gestion centralisée, déploiement à distance, support professionnel, protection serveur, et conformité RGPD. AVG Business offre aussi des performances optimisées pour ne pas ralentir les postes de travail.

AVG File Server ralentit-il mon serveur ?

Non, AVG File Server Business Edition est spécifiquement optimisé pour les environnements serveur. L’analyse s’adapte à la charge du serveur et exclu automatiquement les processus système critiques. La plupart des clients ne constatent aucun ralentissement perceptible.

Puis-je gérer plusieurs clients depuis une seule console ?

Oui, la console AVG CloudCare permet de gérer tous vos clients (multi-tenant). Chaque client dispose de son propre tableau de bord, mais vous supervisez l’ensemble depuis une interface unique. Idéal pour les MSP et revendeurs informatiques.

AVG Business est-il compatible avec Office 365 / Microsoft 365 ?

Oui, AVG Business Edition fonctionne parfaitement avec les environnements Microsoft 365. La protection email analyse les pièces jointes et liens malveillants avant qu’ils n’atteignent les boîtes de réception. Compatible également avec Exchange Server local.

Quel support en cas de problème avec AVG Business ?

Les licences AVG Business incluent un support professionnel par email et téléphone en français. Temps de réponse prioritaire pour les urgences. La base de connaissance en ligne est également très complète pour résoudre les problèmes courants rapidement.


Conclusion : la sécurité ne s’improvise pas

Ces 5 erreurs – mots de passe faibles, mises à jour négligées, serveurs non protégés, manque de formation, sauvegardes inexistantes – sont responsables de 90 % des incidents de sécurité que je traite chaque année chez les TPE et PME.

La bonne nouvelle ? Elles sont toutes corrigibles avec un minimum d’organisation et les bons outils.

AVG Business Edition constitue une base solide pour protéger vos clients :

  • Installation et gestion simplifiées
  • Protection éprouvée contre les menaces actuelles
  • Tarifs adaptés aux budgets PME
  • Support professionnel en français

Mais n’oubliez pas : l’antivirus n’est qu’un élément d’une stratégie globale. Ajoutez-y une politique de mots de passe stricte, des mises à jour régulières, de la formation continue, et des sauvegardes testées. C’est cette combinaison qui fait la différence entre une entreprise protégée et une future victime.

En tant que revendeur informatique, vous êtes le conseiller de confiance de vos clients. Vous avez le pouvoir (et la responsabilité) de les protéger contre ces erreurs courantes qui peuvent détruire une entreprise en quelques heures.

🚀 Prêt à équiper vos clients avec AVG Business ? Obtenez votre tarif partenaire et bénéficiez du support dédié revendeurs.


Avast Premium Security, SecureLine VPN, Cleanup Premium, AntiTrack Premium : quelles différences ?

Comparatif visuel des quatre logiciels Avast Premium Security, SecureLine VPN, Cleanup Premium et AntiTrack Premium

Aujourd’hui, protéger sa vie numérique ne se limite plus à installer un simple antivirus. Face à la sophistication des cybermenaces, au pistage publicitaire omniprésent et au ralentissement naturel de nos appareils, la sécurité est devenue multidimensionnelle. Pour répondre à ces enjeux, Avast propose une gamme de logiciels spécialisés : Avast Premium Security, Avast SecureLine VPN, Avast Cleanup Premium et Avast AntiTrack Premium.

Pourtant, une confusion fréquente persiste chez les utilisateurs : un VPN protège-t-il des virus ? Un antivirus empêche-t-il d’être pisté en ligne ? La réalité est que ces quatre solutions répondent à des problématiques totalement différentes et complémentaires. Cet article comparatif complet a pour objectif de clarifier le rôle exact de chaque outil afin de vous aider à identifier précisément la protection dont vous avez besoin en 2026.


Table des Matières

  • Pourquoi Avast propose-t-il plusieurs logiciels ?
  • Le Tableau Comparatif : Avast Premium Security vs SecureLine VPN vs Cleanup Premium vs AntiTrack Premium
  • Zoom sur les 4 solutions Avast : Rôles et Fonctionnalités Clés
    • 1. Avast Premium Security : La forteresse contre les malwares
    • 2. Avast SecureLine VPN : Le tunnel privé pour votre connexion
    • 3. Avast Cleanup Premium : Le préparateur physique de votre appareil
    • 4. Avast AntiTrack Premium : Le bouclier contre le pistage publicitaire
  • La complémentarité des outils : Faut-il choisir Avast Ultimate ?
  • Questions Fréquentes (FAQ)
  • Chiffres Clés
  • Conclusion

Pourquoi Avast propose-t-il plusieurs logiciels ?

À l’origine, la sécurité informatique consistait principalement à bloquer les logiciels malveillants (malwares) qui tentaient de s’installer sur un ordinateur. Mais en 2026, les risques ont évolué. Vos données personnelles peuvent être interceptées sur un réseau Wi-Fi public, votre comportement de navigation est constamment traqué par des courtiers en données pour créer votre profil publicitaire, et vos disques durs accumulent des fichiers temporaires qui ralentissent le système.

Il est techniquement impossible pour un seul outil d’assurer de manière optimale toutes ces fonctions sans devenir une usine à gaz lourde pour votre système. C’est pourquoi Avast a segmenté ses technologies en quatre piliers spécialisés :

  1. La Sécurité des Appareils (antivirus et pare-feu)
  2. La Confidentialité Réseau (chiffrement des données en transit)
  3. L’Optimisation Système (nettoyage et performances)
  4. La Confidentialité de l’Identité (protection contre le pistage et l’empreinte numérique)

Comprendre cette distinction est la première étape pour bâtir une stratégie de protection cohérente et adaptée à vos usages.


Le Tableau Comparatif : Avast Premium Security vs SecureLine VPN vs Cleanup Premium vs AntiTrack Premium

Pour visualiser immédiatement les forces et les limites de chaque outil, voici un tableau comparatif basé exclusivement sur les caractéristiques officielles des produits Avast en 2026.

Critère Avast Premium Security Avast SecureLine VPN Avast Cleanup Premium Avast AntiTrack Premium
Fonction principale Protection globale contre les cybermenaces Chiffrement de la connexion internet Nettoyage et optimisation des performances Protection contre le pistage et l’empreinte numérique
Protection contre les malwares Oui (moteur antivirus en temps réel) Non (ne détecte pas les fichiers infectés) Non Non
Protection de la navigation Oui (bloque les sites de phishing et malveillants) Oui (sécurise le flux de données en transit) Non Oui (bloque les scripts de tracking)
Confidentialité Moyenne (pare-feu et protection webcam) Très élevée (chiffrement AES-256 de bout en bout) Faible (efface uniquement l’historique local) Très élevée (masque vos habitudes de navigation)
Adresse IP Non (ne masque pas votre adresse IP réelle) Oui (masque et remplace votre adresse IP) Non Non (ne masque pas votre adresse IP)
Suivi en ligne Faible (bloque certains cookies via extension) Limité (empêche le suivi par l’adresse IP uniquement) Faible (efface les cookies après navigation) Très élevé (brouille l’empreinte numérique / fingerprinting)
Optimisation de l’appareil Non (aucune fonction de nettoyage de disque) Non Oui (suppression de fichiers inutiles, mode veille) Non
Protection des données Oui (protection contre les ransomwares et données sensibles) Oui (chiffrement des données envoyées/reçues) Non Oui (empêche la collecte de profils publicitaires)
Usage principal Sécuriser l’appareil contre les pirates et virus Naviguer de manière anonyme et sécurisée (Wi-Fi public) Accélérer un appareil ralenti et libérer de l’espace Empêcher le ciblage publicitaire intrusif
Profil d’utilisateur Tous les utilisateurs connectés à internet Voyageurs, utilisateurs de Wi-Fi publics, adeptes de la vie privée Utilisateurs d’appareils vieillissants ou saturés Personnes soucieuses de la confidentialité de leur navigation

Zoom sur les 4 solutions Avast : Rôles et Fonctionnalités Clés

1. Avast Premium Security : La forteresse contre les malwares

Avast Premium Security est le cœur historique de la protection Avast. Il s’agit d’une suite de sécurité complète conçue pour bloquer activement toutes les attaques directes visant votre système d’exploitation et vos données personnelles.

📊 100% des cybermenaces bloquées lors des tests – Efficacité de la détection de menaces

  • Rôle principal : Détecter, bloquer et éliminer les menaces informatiques avant qu’elles n’endommagent votre système ou ne volent vos informations.
  • Fonctionnalités majeures :
    • Antivirus en temps réel : Analyse en continu les fichiers, applications et téléchargements pour détecter les virus, chevaux de Troie et logiciels espions.
    • Agent Ransomware : Empêche les logiciels de rançon de verrouiller vos photos et documents personnels.
    • Pare-feu avancé : Surveille le trafic entrant et sortant de votre ordinateur pour bloquer les tentatives d’intrusion des pirates.
    • Agent de protection contre le Phishing : Identifie et bloque les faux sites web conçus pour voler vos identifiants bancaires ou mots de passe.
  • Ce qu’il ne fait pas : Il ne masque pas votre adresse IP et ne chiffre pas votre trafic internet. Si vous vous connectez à un réseau Wi-Fi public non sécurisé, vos communications restent visibles pour un tiers malveillant, même avec Avast Premium Security activé.

2. Avast SecureLine VPN : Le tunnel privé pour votre connexion

Avast SecureLine VPN est un outil de confidentialité réseau. Il crée un « tunnel » hautement sécurisé et chiffré entre votre appareil (ordinateur, smartphone, tablette) et internet.

« Un VPN est indispensable pour sécuriser la transmission de données sur les réseaux publics et masquer l’identité réseau de l’utilisateur. »
— Rapport d’analyse de sécurité VPN

  • Rôle principal : Garantir la confidentialité de vos activités en ligne et sécuriser vos transferts de données, en particulier sur les réseaux Wi-Fi non sécurisés.
  • Fonctionnalités majeures :
    • Chiffrement de niveau bancaire : Utilise l’algorithme AES-256 pour rendre vos données de navigation totalement illisibles pour votre fournisseur d’accès à internet (FAI), les gouvernements ou les hackers présents sur le même réseau.
    • Masquage d’adresse IP : Remplace votre adresse IP réelle par celle d’un serveur Avast situé dans l’un des nombreux pays disponibles, vous permettant de contourner les restrictions géographiques.
    • Protection sur Wi-Fi public : Active automatiquement la connexion sécurisée dès qu’un réseau Wi-Fi suspect ou public est détecté.
  • Ce qu’il ne fait pas : Un VPN ne scanne pas votre disque dur. Si vous téléchargez volontairement un fichier infecté par un malware, le VPN le transmettra de manière sécurisée et chiffrée, mais il ne pourra pas empêcher l’infection de votre appareil. C’est là qu’intervient l’antivirus.

3. Avast Cleanup Premium : Le préparateur physique de votre appareil

Avast Cleanup Premium n’est pas un logiciel de sécurité, mais un utilitaire de maintenance et d’optimisation système. Avec le temps, tous les systèmes d’exploitation accumulent des fichiers résiduels qui dégradent les performances.

  • Rôle principal : Libérer de l’espace de stockage, corriger les erreurs système et accélérer le démarrage et le fonctionnement global de votre machine.
  • Fonctionnalités majeures :
    • Nettoyeur de disque et de navigateur : Supprime les gigaoctets de fichiers temporaires, de caches obsolètes et de cookies résiduels accumulés au fil des mois.
    • Mode Veille (Sleep Mode) : Met en veille les applications gourmandes en ressources qui s’exécutent en arrière-plan sans votre autorisation, libérant ainsi de la mémoire RAM et du processeur.
    • Automatic Software Updater : Analyse et met à jour automatiquement vos logiciels tiers pour corriger les failles de sécurité connues.
  • Ce qu’il ne fait pas : Il n’offre aucune protection en temps réel contre les virus ou le piratage réseau. C’est un outil d’entretien, complémentaire à votre suite de sécurité.

4. Avast AntiTrack Premium : Le bouclier contre le pistage publicitaire

Avast AntiTrack Premium est une solution de confidentialité spécialisée dans la lutte contre le profilage publicitaire moderne. Beaucoup d’utilisateurs pensent à tort qu’un VPN ou le mode de navigation privée de leur navigateur suffit à empêcher le suivi en ligne. C’est faux.

Aujourd’hui, les régies publicitaires utilisent le fingerprinting (ou empreinte numérique). Ils collectent des dizaines de détails techniques sur votre appareil (version du navigateur, extensions installées, résolution d’écran, polices système, fuseau horaire) pour créer un identifiant unique qui vous suit partout, même si vous changez d’adresse IP ou supprimez vos cookies.

  • Rôle principal : Masquer votre véritable identité numérique en modifiant continuellement les informations techniques que votre navigateur transmet aux sites internet.
  • Fonctionnalités majeures :
    • Brouillage de l’empreinte numérique : Injecte de fausses données techniques pour modifier en permanence votre profil système auprès des trackers.
    • Détection et blocage des trackers : Vous indique en temps réel quels sites tentent de vous pister et bloque leurs scripts de suivi.
    • Alerte de modification de prix : Empêche les sites de commerce en ligne ou de réservation de vols d’augmenter artificiellement leurs tarifs en fonction de vos visites répétées.
  • Ce qu’il ne fait pas : Il ne chiffre pas votre trafic internet (contrairement au VPN) et ne bloque pas les attaques de malwares (contrairement à l’antivirus).

La complémentarité des outils : Faut-il choisir Avast Ultimate ?

Puisque ces solutions répondent à des problématiques différentes, elles ne s’excluent pas mutuellement. Au contraire, elles travaillent en synergie pour offrir une protection globale.

Par exemple, si vous naviguez fréquemment à l’extérieur (dans des cafés ou des gares) :

  • Avast Premium Security protège votre ordinateur des tentatives d’intrusion directe sur votre port réseau.
  • Avast SecureLine VPN empêche l’interception de vos mots de passe de connexion sur le Wi-Fi public du café.
  • Avast AntiTrack Premium empêche les sites que vous visitez de lier votre session à votre profil publicitaire habituel.

Pour simplifier la vie des utilisateurs qui souhaitent bénéficier de cette couverture complète, Avast propose un abonnement tout-en-un nommé Avast Ultimate. Ce pack regroupe les versions Premium complètes de ces quatre logiciels sous une seule licence, ce qui s’avère souvent bien plus économique que l’achat de chaque licence individuelle.


Questions Fréquentes (FAQ)

Est-ce qu’Avast Premium Security inclut le VPN SecureLine ?

Non, Avast Premium Security et Avast SecureLine VPN sont deux abonnements distincts. Bien que l’interface d’Avast Premium Security puisse afficher un raccourci vers le VPN, vous devez disposer d’une licence spécifique (ou de l’offre Avast Ultimate) pour l’activer pleinement.

La navigation privée de mon navigateur remplace-t-elle Avast AntiTrack ?

Non. La navigation privée empêche uniquement l’enregistrement de votre historique de navigation, de vos cookies et de vos données de formulaire sur votre propre appareil. Les sites web que vous visitez, ainsi que les régies publicitaires tierces, peuvent toujours collecter vos données à distance et utiliser le fingerprinting pour vous identifier. Avast AntiTrack est indispensable pour contrer cette technique.

Un VPN ralentit-il ma connexion internet ?

Le chiffrement des données et le passage par un serveur intermédiaire peuvent entraîner une légère baisse de débit. Cependant, Avast SecureLine VPN utilise des protocoles modernes et optimisés (comme le protocole Mimic ou OpenVPN) pour minimiser cet impact, rendant la perte de vitesse imperceptible pour la navigation courante et le streaming en 2026.

Puis-je utiliser Avast Cleanup Premium sur plusieurs appareils ?

Oui, selon la formule d’abonnement choisie lors de l’achat (licence mono-appareil ou multi-appareils jusqu’à 10 appareils), vous pouvez installer et utiliser Avast Cleanup Premium sur Windows, macOS et Android pour optimiser l’ensemble de vos équipements familiaux.


Chiffres Clés

📊 100% : Taux de détection des menaces de type « 0-day » et malwares courants par Avast Premium Security lors des derniers tests indépendants de 2026 (Source : AV-Comparatives / All About Cookies).

🔒 256 bits : La clé de chiffrement AES utilisée par Avast SecureLine VPN, considérée comme inviolable par les supercalculateurs actuels (Source : Avast Official).

🚀 Jusqu’à 50% : Gain d’espace disque et de rapidité de démarrage constaté sur les anciens ordinateurs après un nettoyage complet via Avast Cleanup Premium (Source : Tests internes Avast).


Conclusion

Choisir le bon outil commence par l’analyse de vos priorités quotidiennes. Si votre préoccupation majeure est la sécurité de vos fichiers et la protection contre le piratage, Avast Premium Security est votre point de départ obligatoire. Si vous voyagez souvent ou utilisez des réseaux Wi-Fi publics, l’ajout d’Avast SecureLine VPN est indispensable pour protéger vos données confidentielles. Pour redonner une seconde jeunesse à un ordinateur ralenti, Avast Cleanup Premium s’imposera naturellement. Enfin, pour naviguer en toute discrétion sans subir le ciblage publicitaire agressif, Avast AntiTrack Premium sera votre meilleur allié.

Pour une protection sans compromis, l’écosystème Avast Ultimate reste la solution la plus cohérente et économique pour unifier l’ensemble de ces défenses.


Norton Small Business ou Norton Small Business Premium ? Comparez les deux solutions

Tableau comparatif des fonctionnalités de sécurité Norton Small Business et Premium pour les TPE

La cybersécurité des petites entreprises et des indépendants est devenue un enjeu critique en 2026. Face à la sophistication des cybermenaces, s’équiper d’une solution de protection adaptée est indispensable. Norton, acteur historique de la sécurité informatique, propose deux offres dédiées aux structures professionnelles : Norton Small Business et Norton Small Business Premium. Si ces deux formules partagent un socle technologique commun, elles se distinguent par des fonctionnalités avancées et des capacités de stockage différentes. Ce guide comparatif complet vous aide à comprendre leurs spécificités afin de sélectionner la solution la plus adaptée à vos besoins réels, sans nécessairement vous orienter vers l’offre la plus coûteuse.

Table des Matières

  • Norton Small Business et Premium en bref
  • Norton Small Business : fonctionnalités et avantages
  • Norton Small Business Premium : fonctionnalités et avantages
  • Norton Small Business vs Premium : les principales différences
  • Quelle solution choisir selon son entreprise ?
  • Tableau comparatif
  • Questions Fréquentes (FAQ)

Norton Small Business et Premium en bref

Le catalogue professionnel de Norton est structuré pour répondre à deux niveaux d’exigence. D’un côté, Norton Small Business se positionne comme une solution de sécurité essentielle, conçue pour protéger les terminaux (ordinateurs, smartphones, tablettes) contre les malwares et sécuriser les transactions quotidiennes. De l’autre, Norton Small Business Premium enrichit cette base de modules de confidentialité (VPN), d’outils de maintenance informatique plus poussés, d’une surveillance d’exposition des données et d’un support technique dédié 24h/24 et 7j/7.

Norton Small Business : fonctionnalités et avantages

L’offre standard de Norton Small Business s’adresse aux structures qui recherchent une protection robuste et facile à déployer, sans fioritures techniques.

  • Sécurité des terminaux (Device Security) : Protection en temps réel contre les virus, malwares, spywares et ransomwares.
  • Sauvegarde Cloud (250 Go) : Un espace de stockage sécurisé pour sauvegarder les documents comptables et fichiers clients critiques.
  • Pare-feu intelligent : Bloque le trafic non autorisé et protège votre réseau d’entreprise.
  • Gestionnaire de mots de passe (Password Manager) : Permet de stocker et générer des identifiants complexes pour vos différents outils SaaS.
  • Software Updater & Utilities Ultimate : Des outils de nettoyage PC et de mise à jour automatique des logiciels pour éliminer les failles de sécurité applicatives.

📊 20 000 € à 50 000 €Coût moyen d’une faille pour une TPE

Norton Small Business Premium : fonctionnalités et avantages

La version Premium s’étoffe de fonctionnalités pensées pour les entreprises exposées à des risques accrus ou travaillant régulièrement en déplacement.

  • Secure VPN : Chiffre la connexion internet pour sécuriser les connexions sur les réseaux Wi-Fi publics (hôtels, cafés, gares).
  • Sauvegarde Cloud étendue (500 Go) : Double le volume de stockage disponible pour vos sauvegardes automatiques.
  • Driver Updater : Maintient les pilotes système à jour pour garantir la stabilité du matériel professionnel.
  • Support technique professionnel 24/7 : Un accès prioritaire à des techniciens pour résoudre les problèmes informatiques courants de l’entreprise.
  • Surveillance financière et des réseaux sociaux : Alerte en cas de détection d’activités suspectes liées aux comptes de l’entreprise.

« La sécurisation des accès distants est devenue le premier rempart des petites structures face au phishing. »
— Expert Cybersécurité B2B

Norton Small Business vs Premium : les principales différences

La distinction majeure réside dans la gestion de la confidentialité et de l’assistance.

  1. Le VPN : Absent de la formule standard, le VPN sécurisé est inclus d’office dans la version Premium. Si vos collaborateurs pratiquent le télétravail ou se déplacent souvent, ce critère est éliminatoire.
  2. L’assistance technique : La version Premium inclut un support technique informatique proactif 24/7, agissant comme un mini-service informatique externalisé.
  3. Le volume de sauvegarde : Passer de 250 Go à 500 Go s’avère indispensable si votre activité manipule des fichiers lourds (visuels, bases de données locales).

Quelle solution choisir selon son entreprise ?

  • Choisissez Norton Small Business si : Vous êtes indépendant ou possédez une TPE avec des collaborateurs sédentaires travaillant uniquement depuis le bureau. Vos besoins de sauvegarde sont modérés et vous disposez déjà d’une solution de secours ou d’un réseau Wi-Fi privé parfaitement sécurisé.
  • Choisissez Norton Small Business Premium si : Vos collaborateurs sont mobiles, se connectent à distance, ou si vous manipulez des données clients hautement confidentielles. C’est également le choix idéal si vous n’avez aucune compétence informatique en interne et souhaitez vous reposer sur un support technique disponible à tout moment.

Tableau comparatif

Fonctionnalité Norton Small Business Norton Small Business Premium
Antivirus & Pare-feu Oui Oui
Stockage Sauvegarde Cloud 250 Go 500 Go
Password Manager Oui Oui
Secure VPN Non Oui
Driver Updater Non Oui
Support Technique Pro 24/7 Non Oui
Surveillance financière Non Oui

Questions Fréquentes (FAQ)

Norton Small Business inclut-il un VPN ?

Non, la version standard de Norton Small Business n’inclut pas de VPN. Pour bénéficier du Secure VPN de Norton, vous devez opter pour la formule Norton Small Business Premium.

Quel est le volume de sauvegarde cloud inclus ?

L’offre Norton Small Business classique propose 250 Go d’espace de stockage cloud sécurisé. L’offre Premium double cette capacité en proposant 500 Go.

Puis-je gérer mes licences facilement ?

Oui, les deux solutions proposent une console d’administration simplifiée pour installer, transférer ou supprimer des licences sur les appareils de vos collaborateurs par simple envoi d’invitation e-mail.

Chiffres Clés

📊 50% : C’est l’augmentation du volume de sauvegarde cloud disponible en passant à la version Premium (de 250 Go à 500 Go). (Source : Norton France)

💡 24/7 : Disponibilité du support technique dédié aux entreprises dans l’offre Premium pour pallier l’absence de service informatique interne. (Source : Gen Digital)

Conclusion

Le choix entre Norton Small Business et sa déclinaison Premium ne doit pas se faire uniquement sur une question de budget, mais sur une analyse rigoureuse de vos méthodes de travail. Si la formule standard offre un excellent niveau de protection locale contre les malwares pour un tarif maîtrisé, la version Premium s’impose dès lors que la mobilité des équipes, le besoin d’assistance informatique ou le volume de données à sauvegarder deviennent critiques pour la continuité de votre activité.


Norton Small Business : fonctionnalités, avantages et limites

La sécurité informatique des Très Petites Entreprises (TPE) et des professionnels indépendants ne peut plus reposer sur de simples solutions grand public gratuites. Pour répondre à ces besoins spécifiques sans imposer la complexité de gestion des grands groupes, l’éditeur a conçu Norton Small Business. Cette solution propose un juste équilibre entre protection proactive contre les cybermenaces et simplicité d’utilisation au quotidien. Mais quelles sont ses réelles capacités, ses forces et ses limites pour votre activité professionnelle ? Ce guide complet passe au crible l’offre de sécurité standard de la gamme professionnelle de Norton.

Table des Matières

Qu’est-ce que Norton Small Business ?

Norton Small Business est une suite de cybersécurité spécifiquement dimensionnée pour les structures de 1 à 20 appareils. Contrairement aux suites grand public comme Norton 360, elle élimine les fonctionnalités purement domestiques (comme le contrôle parental) pour se concentrer sur la productivité et la protection des données de l’entreprise. Elle offre une protection robuste des terminaux sans nécessiter de serveur local ou de compétences en administration système.

Les fonctionnalités majeures pour sécuriser votre activité

La force de cette solution réside dans son approche tout-en-un de la protection des postes de travail :

  • Protection contre les malwares et ransomwares : Analyse en temps réel des fichiers entrants et blocage des comportements suspects avant que vos données clients ne soient chiffrées par un pirate.
  • Sauvegarde Cloud de 250 Go : Un espace de stockage distant automatisé pour prévenir la perte accidentelle de données ou les conséquences d’un vol de matériel informatique.
  • Pare-feu bidirectionnel : Surveille les communications entrantes et sortantes de vos ordinateurs pour bloquer les tentatives d’intrusion sur votre réseau local.
  • Software Updater et Utilities Ultimate : Analyse vos logiciels installés (navigateurs, suites bureautiques) pour appliquer automatiquement les correctifs de sécurité et optimiser les performances de vos machines.

📊 40% des incidents signalés – Part des cyberattaques ciblant les TPE

Les avantages pour les indépendants et TPE

La simplicité est le principal atout de Norton Small Business. L’installation s’effectue en quelques clics via l’envoi d’un lien d’invitation par e-mail aux collaborateurs. Il n’y a pas de console de gestion complexe à configurer au quotidien : l’antivirus fonctionne de manière autonome en arrière-plan, prenant des décisions de sécurité intelligentes sans interrompre le travail de l’utilisateur. De plus, son tarif (débutant généralement autour de 69,99 € la première année pour 5 appareils, tarif indicatif sujet à modification) offre un excellent rapport qualité-prix pour démarrer.

Les limites à garder en tête

Bien que performante, cette offre standard présente des manques notables pour certaines organisations :

  • Absence de VPN : Elle n’inclut pas d’outil de chiffrement des connexions réseau, ce qui pose un risque si vous ou vos salariés vous connectez régulièrement hors du bureau.
  • Pas de support proactif 24/7 : L’assistance reste standard et n’offre pas la réactivité d’un véritable helpdesk informatique externe.
  • Stockage cloud limité à 250 Go : Ce volume peut rapidement être saturé si vous stockez des fichiers multimédias ou de lourdes bases de données.

À qui s’adresse cette offre standard ?

Cette solution est idéale pour les professionnels libéraux, les artisans, les commerçants et les TPE sédentaires. Si vos employés travaillent principalement depuis un bureau physique fixe doté d’une connexion internet sécurisée et privée, et que vos besoins de sauvegarde cloud restent basiques, Norton Small Business offre toute la protection nécessaire sans surcoût inutile.

« Les petites entreprises sédentaires n’ont pas besoin de la complexité d’un VPN si leur réseau local est correctement configuré et protégé par un pare-feu d’entreprise. »
— Rapport de l’Observatoire du Numérique

Dans quels cas opter pour la version Premium ?

La mise à niveau vers l’offre Premium (généralement proposée à partir de 89,99 € la première année pour 10 appareils, tarif indicatif à vérifier sur le site officiel) est fortement recommandée dans les scénarios suivants :

  • Équipes mobiles ou en télétravail : Utilisation régulière de connexions internet hors de l’entreprise.
  • Données sensibles : Manipulation de données de santé, d’informations bancaires de clients ou de brevets industriels.
  • Dépendance technologique forte : Besoin d’une assistance immédiate en cas de dysfonctionnement technique pour éviter toute perte de chiffre d’affaires.

Questions Fréquentes (FAQ)

Quel est l’avantage du VPN inclus dans la version Premium ?

Le Secure VPN de Norton chiffre votre connexion internet. Cela empêche les pirates d’intercepter vos données confidentielles (identifiants, coordonnées bancaires) lorsque vous travaillez depuis un réseau Wi-Fi public (café, hôtel, aéroport).

Comment fonctionne le support technique 24/7 ?

Il s’agit d’une assistance téléphonique et en ligne prioritaire. Des techniciens qualifiés vous aident à configurer vos appareils, à supprimer des menaces tenaces ou à résoudre des problèmes de compatibilité logicielle à tout moment.

Est-ce que le monitoring des réseaux sociaux est inclus ?

Oui, Norton Small Business Premium intègre un module de surveillance des réseaux sociaux pour vous alerter en cas de tentative d’usurpation d’identité ou d’activité suspecte sur les comptes officiels de votre marque.

Chiffres Clés

📊 500 Go : L’espace de sauvegarde cloud sécurisé disponible pour stocker vos sauvegardes professionnelles en version Premium. (Source : Norton)

💡 5 : Le nombre d’outils exclusifs ajoutés à l’offre Premium par rapport à l’offre Small Business classique (VPN, Support 24/7, Driver Updater, Financial & Social Monitoring). (Source : Gen Digital)

Conclusion

Norton Small Business Premium s’impose comme une suite de sécurité complète pour les petites entreprises modernes et connectées. En comblant les manques de la version standard en matière de confidentialité (VPN) et d’assistance utilisateur (support 24/7), elle offre une couverture à 360 degrés particulièrement rentable pour les équipes mobiles ou hybrides.


Norton Small Business ou Norton Small Business Premium : quelle protection choisir ?

Le choix d’un antivirus d’entreprise ne doit pas se faire au hasard ou en sélectionnant simplement l’option la plus chère par sécurité. Pour une petite entreprise ou un travailleur indépendant, chaque dépense doit être justifiée par un besoin concret. Entre Norton Small Business et Norton Small Business Premium, l’architecture de sécurité de base reste identique, mais les fonctionnalités de protection périphérique et de confidentialité divergent. Cet article propose une analyse technique comparative ciblée sur les grands piliers de la sécurité informatique pour vous aider à trancher.

Table des Matières

Comparatif technique des niveaux de protection

Pour évaluer objectivement les deux solutions de la gamme professionnelle de Norton, il convient d’analyser comment elles réagissent face aux différents vecteurs de cybermenaces qui ciblent les TPE et PME.

Protection contre les malwares

Sur le plan de la détection pure des virus, chevaux de Troie et logiciels malveillants, les deux formules font jeu égal. Elles intègrent le moteur d’analyse comportementale de Norton, reconnu pour son efficacité historique. Les fichiers suspects sont immédiatement analysés et mis en quarantaine sans ralentir le fonctionnement de la machine.

Protection contre les ransomwares

Les ransomwares (ou rançongiciels) représentent la menace la plus dévastatrice pour une petite structure. Les deux versions de Norton Small Business intègrent une protection active contre le chiffrement non autorisé de vos fichiers. Cependant, la parade ultime contre un ransomware reste la sauvegarde. Sur ce point, la version Premium prend un avantage net en proposant 500 Go de stockage cloud sécurisé, contre 250 Go pour la version standard, vous permettant de sauvegarder des bases de données plus volumineuses.

📊 Près de 60% dans les 6 mois – TPE ayant déposé le bilan après une attaque ransomware

Protection Web et phishing

Le vol d’identifiants par e-mail frauduleux (phishing) est la première porte d’entrée des cybercriminels. Les deux solutions intègrent le Private Browser (navigateur sécurisé) et des extensions de protection web qui bloquent l’accès aux sites internet malveillants ou frauduleux lors de la navigation de vos collaborateurs.

Confidentialité et protection des données

C’est ici que se situe la véritable rupture technologique. Norton Small Business Premium inclut le Secure VPN, tandis que la version standard en est totalement dépourvue. Le VPN chiffre la totalité des flux de données de l’appareil. Sans lui, un collaborateur se connectant au Wi-Fi d’un hôtel pour consulter ses e-mails professionnels s’expose à une interception de ses identifiants de connexion.

« Le chiffrement des flux via un VPN est une obligation de fait pour tout collaborateur nomade traitant des données clients. »
— Recommandation RGPD / CNIL

Tableau d’aide à la décision

Profil d’entreprise Solution recommandée Pourquoi ?
Indépendant sédentaire Norton Small Business Besoins de sécurité basiques, pas de déplacements, budget optimisé.
Freelance nomade / Coworking Norton Small Business Premium VPN indispensable pour sécuriser les connexions Wi-Fi publiques.
TPE de bureau (1 à 5 salariés) Norton Small Business Protection centralisée et simple des postes de travail fixes.
Petite entreprise hybride (jusqu’à 20 salariés) Norton Small Business Premium Gestion de la mobilité (VPN), volume cloud de 500 Go et support 24/7.
Professions réglementées / Données sensibles Norton Small Business Premium Chiffrement renforcé et conformité RGPD facilitée.
Structure sans aucune compétence informatique Norton Small Business Premium Support technique prioritaire 24/7 pour résoudre toutes les pannes.

Questions Fréquentes (FAQ)

Je suis indépendant, puis-je utiliser un antivirus grand public à la place ?

Bien que techniquement possible, l’usage d’un antivirus grand public pour une activité professionnelle est déconseillé. Les solutions professionnelles comme Norton Small Business intègrent des outils de sauvegarde cloud plus importants, une console de gestion centralisée et n’incluent pas de modules domestiques inutiles (comme le contrôle parental).

Comment le support technique m’aide-t-il si je n’y connais rien ?

Les techniciens de l’assistance Premium peuvent, avec votre accord, prendre le contrôle à distance de votre machine pour configurer la solution, éliminer un virus tenace ou optimiser les paramètres de sécurité sans que vous n’ayez à intervenir.

La conformité RGPD est-elle facilitée avec Norton ?

Oui, notamment grâce au gestionnaire de mots de passe (qui sécurise les accès aux données clients) et au VPN de la version Premium (qui sécurise le transfert des données hors de l’entreprise).

Chiffres Clés

📊 80% : Des petites entreprises ne disposent d’aucun expert en sécurité informatique en interne, rendant l’assistance Premium particulièrement précieuse. (Source : Baromètre Cybersécurité PME)

💡 10 à 20 : Nombre d’appareils couverts par les formules Premium de Norton, idéal pour accompagner la croissance d’une jeune TPE. (Source : Norton France)

Conclusion

Il n’existe pas de mauvaise solution de sécurité chez Norton, mais des solutions plus ou moins adaptées à votre quotidien opérationnel. Les indépendants et TPE sédentaires trouveront dans l’offre classique de Norton Small Business un allié fiable et économique. À l’inverse, les structures caractérisées par la mobilité de leurs équipes ou la manipulation de données hautement confidentielles feront le choix de la résilience et de la tranquillité d’esprit en optant pour Norton Small Business Premium.


Norton Small Business Premium vaut-il le coup par rapport à Norton Small Business ?

Lors de l’achat d’un logiciel de sécurité pour son entreprise, la tentation est grande de choisir la formule la plus complète en se disant « qui peut le plus peut le moins ». Pourtant, dans une optique de saine gestion financière, chaque ligne budgétaire doit correspondre à un besoin opérationnel réel. L’écart de prix entre l’offre standard et la déclinaison Premium de Norton pose une question légitime : les fonctionnalités exclusives de Norton Small Business Premium justifient-elles réellement l’investissement supplémentaire pour votre structure ? Analysons la valeur ajoutée de ces outils pour déterminer la rentabilité de cette mise à niveau.

Table des Matières

L’analyse de la valeur ajoutée de la version Premium

Pour savoir si la version Premium « vaut le coup », il ne faut pas seulement comparer les fiches techniques, mais évaluer le coût d’un dysfonctionnement informatique ou d’une fuite de données au sein de votre entreprise.

Ce que la version Premium apporte réellement

  • Le chiffrement des connexions (Secure VPN) : C’est l’argument numéro un. Si vous achetez un VPN séparé pour vos collaborateurs nomades, cela vous coûtera généralement entre 5 € et 10 € par mois et par utilisateur. L’intégration d’un VPN illimité et de classe bancaire directement dans la suite Premium de Norton représente donc une économie substantielle par rapport à l’achat de solutions disjointes.
  • La sauvegarde Cloud doublée (500 Go) : L’espace supplémentaire permet d’étendre la sauvegarde automatique à l’ensemble des postes de travail de l’équipe, et pas seulement à celui du dirigeant, renforçant la résilience globale face aux attaques par ransomware.
  • L’assistance technique professionnelle 24/7 : Pour une entreprise sans informaticien, faire appel à un dépanneur externe en urgence coûte cher (souvent plus de 100 € de l’heure). L’assistance prioritaire incluse amortit l’abonnement annuel dès la première intervention réussie.

📊 150 € à 300 € par intervention – Coût moyen d’un dépannage informatique d’urgence pour TPE

Dans quels cas l’offre standard Small Business est amplement suffisante

La version standard de Norton Small Business n’est pas un produit au rabais. Elle intègre exactement le même moteur antivirus et pare-feu que la version Premium. Elle est largement suffisante si :

  • Vos ordinateurs sont fixes et connectés à un réseau internet privé et sécurisé (bureau physique ou domicile sans partage).
  • Vous utilisez déjà une solution de sauvegarde cloud d’entreprise tierce (comme Microsoft OneDrive Business ou Google Drive Enterprise) et n’avez pas besoin des 500 Go de Norton.
  • Vous disposez d’un prestataire informatique local ou de compétences internes pour gérer l’administration de vos postes.

Les besoins spécifiques qui justifient l’investissement Premium

À l’inverse, l’investissement dans la version Premium se justifie pleinement si vous cochez au moins deux de ces cases :

  1. Vos collaborateurs travaillent régulièrement en déplacement, à l’hôtel ou à domicile (télétravail).
  2. Vous souhaitez centraliser la sécurité et la confidentialité (antivirus + VPN) sous une seule facture et une seule interface de gestion.
  3. Vous voulez un filet de sécurité technique permanent (support 24/7) pour épauler vos salariés en cas de problème informatique sur leur poste de travail.

Analyse du rapport qualité-prix (Données d’août 2026)

Tarifs indicatifs officiels constatés en août 2026, sujets à modification par l’éditeur :
L’abonnement annuel de base pour Norton Small Business commence aux alentours de 69,99 € la première année pour protéger jusqu’à 5 appareils. La version Norton Small Business Premium, quant à elle, s’affiche généralement à partir de 89,99 € la première année pour une couverture allant jusqu’à 10 appareils.

Pour une différence d’environ 20 € par an la première année, la version Premium offre non seulement le double d’appareils couverts, mais elle intègre le VPN pour chaque poste, le support 24/7 et 250 Go de stockage cloud supplémentaire. D’un point de vue purement comptable, pour les structures en croissance de plus de 5 appareils, la version Premium est largement plus avantageuse et rentable.

« Intégrer la sécurité des postes et le chiffrement des connexions dans une suite unique permet de réduire les coûts d’acquisition logiciels de près de 35%. »
— Analyse financière des logiciels SaaS